【2026年臺灣新創投資趨勢年報-安控篇】從硬體優勢到資安整合,臺灣安控新創的資本新局
全球安控產業正經歷從傳統硬體設備轉向AI驅動、雲端化、平台化服務的重大變革。實體安全領域透過AI影像辨識、物聯網等技術,提供更智慧化的監控與服務模式,市場規模預計持續成長。資訊安全則因應雲端、遠距辦公及AI發展,朝向零信任架構、自動化偵測與平台整合邁進,儘管投資件數下滑,但投資金額集中於AI相關技術。臺灣安控產業則善用ICT優勢,深耕特定技術與應用場景,實體安全領域以影像監控為基礎,拓展至安防機器人;資訊安全則在IAM、端點安全、資料安全等領域展現優勢,並透過結盟擴大市場。整體而言,安控產業的競爭核心已轉變為AI能力、軟硬體整合、平台化服務及生態系合作,臺灣廠商憑藉其獨特優勢,有望在國際市場中佔有一席之地。
 一、全球投資趨勢概況
(ㄧ) 實體安全趨勢
安控產業主要可分為實體安全(Physical Security)與資訊安全(Cybersecurity)兩個部分。首先,在實體安全產業方面,正由傳統硬體監視設備,逐步轉型為結合雲端運算、人工智慧(Artificial Intelligence, 以下簡稱AI)、物聯網(Internet of Things, 以下簡稱IoT)等多元化服務生態系。早期監控系統主要是以類比攝影機及數位錄影設備為主,影像資料儲存於地端伺服器,企業僅能在重大事件發生後回去調閱影像內容並作相對應的處理;在成本方面,企業則需自行建置機房、購買儲存設備及聘雇人力維護,不僅建置的成本高,後續亦存有設備需汰換及異地備援不足等問題與隱憂。
然而,隨著近年網速提升,以及雲端技術的成熟,網路攝影機(IP Camera)及網路錄影主機(Network Video Recorder, NVR)開始普及,影像的儲存逐步由地端轉往雲端,並在AI影像辨識、雲端或邊緣運算及生成式AI的快速發展下,實體安全產業已由單純錄影保存,發展為即時事件偵測與應對,並衍生出影像監控即服務(Video Surveillance as a Service, VSaaS)等訂閱式服務的商業模式,使企業得以更低的建置與維護成本,布建能主動偵測異常與告警等更具智慧化功能的安全監控系統。
從市場與資本端來看,根據MarketsandMarkets於2025年7月發布的實體安全市場報告估計,全球實體安全市場規模將從2025年的1,207.9億美元成長到2030年的1,515億美元,預期年複合成長率為4.6%。另根據Tracxn統計,近十年實體安全的投資金額在2019年達到9.58億美元的頂峰後漸趨緩和,並在2023年降至低谷後逐漸回升。
2019年實體安全領域募資金額達9.58億美元,主要由幾項大型交易案所驅動。其中,歐洲住宅安全與警報系統供應商Sector Alarm獲美國四大私募基金之一的KKR(Kohlberg Kravis Roberts & Co.)收購30%股權;美國保全與設施服務公司Allied Universal亦獲得Caisse de dépôt et placement du Québec 等投資人的D輪資金。
此外,2019年AI與生物辨識等新興技術逐步融入實體安全領域並成為主流,吸引早期資金投資相關新創企業。例如,新加坡安防科技公司Oneberry Technologies 即獲得CMIA Capital Partners及Bintang Capital Partners等投資人約3,000萬美元的A輪投資,該公司主要提供涵蓋安防機器人、網路攝影機及網路安全軟體等多種自動化安全與監控解決方案。觀察整體資金流向,市場資金主要集中於美國與荷蘭等地,且以債權融資募資(Debt)與後期階段投資(Late Stage)為主,募資金額分別為7.94億美元和6.05億美元,顯示目前市場資金除透過股權投資外,亦廣泛運用債權工具,且投資活動高度集中於較成熟期企業。
例如美國企業影像安全監控服務提供商Verkada 於 2025年2月獲得由 General Catalyst 領投,以及Eclipse、Anchor Capital GP等投資人E輪投資2億美元,同年12月則獲由CapitalG領投,以及Felicis、XYZ Venture Capital、BAM Elevate、Irving Investors等投資人投資4,120萬美元,估值達58億美元,2026年7月再獲NVIDIA策略性投資,該公司提供網路攝影機、門禁系統、警報器、環境感測器及對講機等多元設備,能透過統一的雲端儀表板進行整合管理。
其技術已服務全球170個國家、超過3萬家企業機構,其中包括100多家Fortune 500企業。NVIDIA與 Verkada的策略合作確立了全球實體安全產業的新戰場,透過導入世界基礎模型(NVIDIA Cosmos),實體安全成功打破傳統單一特徵辨識的侷限,升級為具備前後脈絡與理解物理規則能力的時空理解系統,大幅降低誤報率;而在解決AI訓練痛點上,雙方則運用NVIDIA Physical AI Data Factory工具包在虛擬環境中生成擬真數據,突破了極端場景影像稀缺(如深夜校園入侵、工廠罕見工安意外)與資料隱私的限制,提升模型訓練效率;併購活動則以2021年至2024年最為活躍,至於2025年國際實體安全併購案則由AI、雲端轉型及軟硬體或平台整合主導。各大實體安全巨頭如ASSA ABLOY、Motorola Solutions及Milestone Systems積極透過收購佈局AI影像分析、雲端生命週期管理與行動通訊等領域。
在高度集中且技術快速演進的市場環境下,全球實體安全產業正由傳統硬體設備競爭逐步轉向AI、雲端及平台化服務競爭。中國業者如海康威視(Hikvision)與大華(Dahua)持續強化邊緣AI與AIoT技術;歐美業者如Axis Communications、Motorola Solutions、Honeywell及Bosch則積極整合影像監控、門禁控制、樓宇管理及消防系統,並透過影像監控即服務(VSaaS)、智慧建築管理平台及混合雲架構提供整合式解決方案。此外,以Verkada、Genetec及Milestone Systems為代表的雲端安控平台業者快速崛起,反映市場正由單一設備銷售逐步轉向軟硬體整合、訂閱制服務及開放平台生態系發展。然而,影像監控即服務(Video Surveillance as a Service, VSaaS)雖然在歐、美、澳市場廣受歡迎,但其在亞洲市場的推廣仍有阻力,主要原因在於導入初期年費偏高讓企業主卻步,且亞洲相對低廉的工資與物價,使企業對於「少人力、易管理」的急迫性不如歐美強烈。
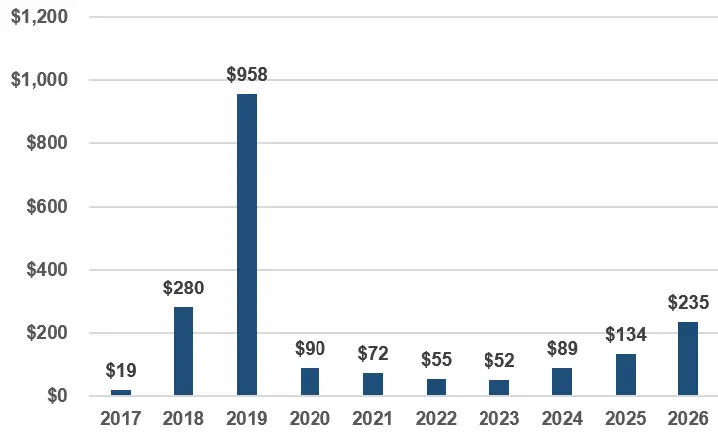
圖1 實體安全全球歷年募資金額(百萬美元)
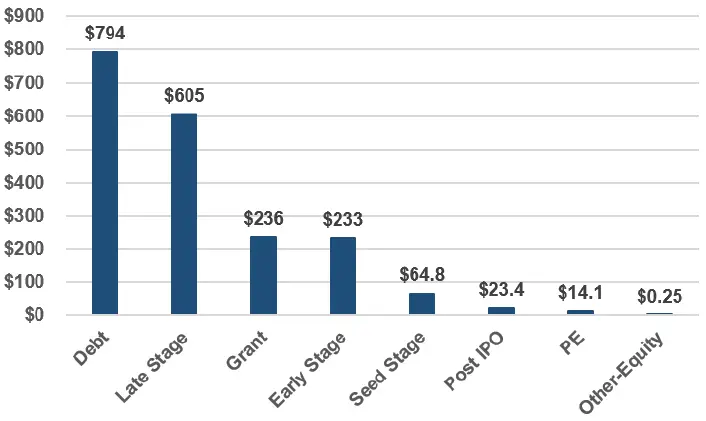
圖2 實體安全全球各階段募資金額(百萬美元)
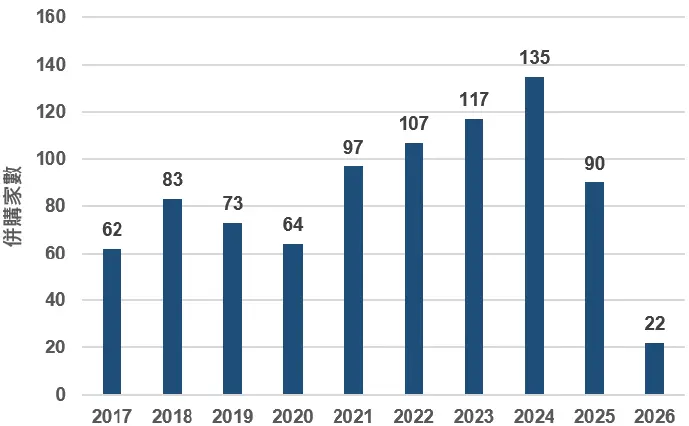
圖3 實體安全全球歷年併購家數
(二) 資安發展趨勢
隨著防護邊界模糊,駭客的攻擊型態的改變,資安工具的發展亦發生顯著的變化。1980年代初期,隨著個人電腦的普及,磁碟片成為主要的病毒傳播媒介。駭客多半是出於惡作劇與炫耀技術心態的青少年;而當時的資安防護,主要依靠防毒軟體來比對已知的病毒碼,進行隔離或清除。
到了1990年代,隨著 Windows 作業系統與網路普及,BBS和電子郵件成為病毒的新傳播管道,駭客攻擊亦轉向透過破壞軟體與利用漏洞來建立知名度。當時主要的資安防護工具涵蓋多個層面:透過設定規則過濾網路封包以阻擋未授權連線的防火牆(Firewall);能監控流量並在偵測到惡意攻擊時發出警報的入侵檢測系統(Intrusion Detection System, IDS);以及保護瀏覽器與伺服器資料傳輸安全、防止中間人攻擊的網路加密協定。
進入 2000 年代,2G/3G 行動網路、社群與電商的蓬勃發展吸引了駭客目光,他們開始透過釣魚網站與殭屍電腦竊取個資及信用卡資料,並對企業進行威脅以獲取經濟利益,使得企業內部對資安日誌(Security Log)的需求與日俱增。
為應對日益複雜的攻擊,當時主要的資安防禦工具包含:演進自入侵檢測系統(IDS)、能主動攔截惡意封包的入侵防禦系統(Intrusion Prevention System, IPS);能集中收集伺服器、防火牆與端點日誌進行關聯分析以快速發現潛在威脅的安全性資訊與事件管理系統(Security Information and Event Management, SIEM);以及專門保護Web應用程式、防禦SQL注入與跨站腳本等攻擊的網頁應用程式防火牆(Web Application Firewall, WAF)。
隨著IoT的普及,2010年代的駭客不僅開始控制未受保護的聯網設備,更普遍利用勒索軟體加密企業資料以勒索贖金。此時的駭客已轉變成組織化、資源充足且具備明確動機的團體,會針對特定目標發動長期、隱密且多階段的進階持續性威脅。
面對新型態威脅的崛起,傳統防毒軟體往往束手無策,促使資安防護工具朝向多元化發展。當時的核心工具包含:強調主動防禦與多層次回應的進階威脅防禦(Advanced Threat Protection, ATP);持續監控端點行為、記錄系統活動並能在遭受攻擊時提供即時調查與遠端隔離的端點偵測與回應(Endpoint Detection and Response, EDR);以及整合全球最新攻擊指標與駭客組織情報、協助企業預先防範的威脅情資(Threat Intelligence)。
另一方面,2010年代,企業漸將資料轉移至雲端架構,傳統地端的資安工具已無法滿足雲端環境的需求,因而催生了如雲端原生安全(Cloud Native Security)、容器安全(Container Security)、微隔離(Micro-segmentation)、軟體定義邊界(Software-Defined Perimeter, SDP)…等專門針對雲端基礎設施與工作負載的資安防護工具。
2020年代至今,隨著雲端運算普及與混合辦公成為常態,加上AI技術的快速發展,資安攻防已邁入全面自動化的新紀元。現今主流的資安防禦體系,核心建構於落實「永不信任,始終驗證」的零信任架構,不再因裝置位於內網就輕易放行,每次連線皆須嚴格驗證身分與權限,使得1960年代就存在且不斷進化的身分與存取管理(Identity and Access Management, IAM)轉化為雲端身分驗證,並結合多因素驗證與零信任架構,成為現代企業全新的安全邊界。
為提升防禦效率,企業廣泛導入延伸偵測與回應(Extended Detection and Response, XDR),將端點、網路、伺服器與雲端的數據全面串聯以進行跨平面的威脅獵捕(Threat Hunting);並結合安全協調、自動化與回應(Security Orchestration, Automation, and Response, SOAR)機制,透過自動化流程處理日常警報,大幅減輕人工負擔並縮短應變時間。
此外,一系列AI驅動的資安防禦工具也成為標配,藉由機器學習快速辨識未知的惡意行為,或自動分析程式碼中的安全漏洞,構築更具韌性的防護網。根據IBM《2025年資料外洩成本報告(Cost of a Data Breach Report 2025)》顯示,全球企業資料外洩平均成本為440萬美元,而導入AI解決方案的企業,可平均節省190萬美元的損失。
除了資安工具演進外,資安的重要性亦大幅提升,資安已成為企業打入全球供應鏈的硬性入場券與核心信任資產。面對全球供應鏈合規升級,資安不再僅是資訊部門的成本支出,而是升格為公司治理與ESG永續競爭力的關鍵環節。因此,各國紛紛推動法規與治理架構,如美國推動零信任架構、歐盟發布NIS2指令與DORA法案,臺灣則以「資安即國安」為核心,由數發部資通安全署主導,並透過《資通安全管理法》規範公部門與金融、醫療、交通等產業落實資安計畫,上市上櫃公司亦須指派資安長並揭露風險,加上國發會將安控產業列為核心戰略,讓資安正式提升至國家安全與全球競爭力的戰略高度,並帶動資安治理、風險管理與合規(Governance, Risk and Compliance, GRC)等相關領域的發展。
在資安產業新創獲投方面,根據PitchBook發布的報告顯示,全球資安產業2025年度的VC投資件數由2024年的956件下跌至928件,衰退2.93%,並創下2018年(933件)以來的最低水準;投資金額則由去年的130億美元上升至171億美元,成長31.54%。而2026年第一季的VC投資件數較上季的218件下跌至198件,衰退9.2%;投資金額則大致與上季的50億美元持平。其中,雖然2026年第一季的VC投資總額仍能維持50億美元,但資金明顯集中於少數新創公司,且在投資階段別方面,出現早期投資金額高於晚期投資金額的現象。
此現象主要反映市場對AI相關資安技術的高度偏好,投資人願意支付更多「AI溢價」,如提供AI威脅偵測軟體的Tenex.AI於2025年獲得Crosspoint Capital Partners等投資人B輪投資2.5億美元;而運用AI技術提供雲端安全的新創Upwind則於2025年獲得Bessemer Venture Partners等投資人B輪投資2.5億美元。此外,根據CB Insights發布的報告,為應對AI帶來的新型態的網路威脅,代理式AI安全領域(Agentic AI security)亦從傳統的資安領域脫穎而出,如7AI的業務主要利用多個且獨立的AI代理人(AI Agent)支援安全營運(Security Operations),並在CB Insights的成功潛力評分中名列前茅。
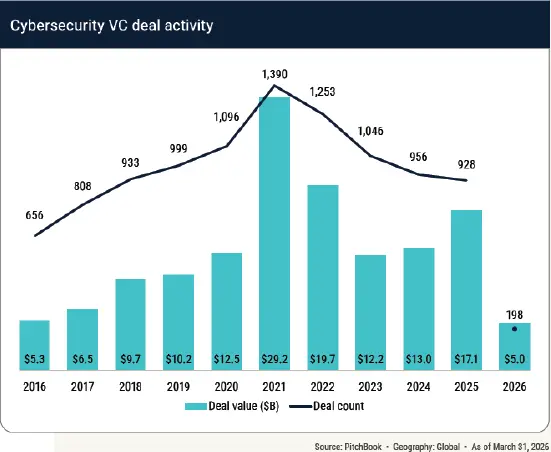
圖4 資訊安全全球新創獲投趨勢
在此波資安轉型與AI浪潮下,除了新創市場熱絡外,國際資安科技大廠亦積極採取平台化與大規模併購策略以鞏固主導地位。例如Palo Alto Networks積極推動安全營運平台(Cortex XSIAM),並透過併購IBM QRadar雲端資安業務與Dig Security擴充數據與AI防護能力;CrowdStrike則以Falcon雲端原生平台與Charlotte AI為核心,整合端點與雲端威脅防禦;科技巨頭微軟(Microsoft)與思科(Cisco,透過280億美元收購大數據資安平台Splunk)亦將AI助手(如Copilot for Security)與安全性資訊與事件管理系統(SIEM)/安全協調、自動化與回應(SOAR)工具深度整合。大廠持續併購新創以完善產品線,不僅推動資安服務進入高度平台化階段,也為早期資金市場提供了清晰的退場與獲利機制。
二、臺灣投資整體趨勢分析
(一) 定義與資料來源說明
臺灣早期投資獲投企業定義:(1)公司註冊地點在臺灣,或註冊地點在海外,但創辦人來自臺灣;(2)上市/櫃(含興櫃)前的私募股權投資,不含債權、可轉換公司債、補助、ICO等;(3)不包含收購、母公司對子公司 100%的投資。
資料來源包含:(1)國際早期投資資料庫;(2)新聞媒體;(3)獲投企業;(4)投資機構,包括機構投資人與上市櫃公司轉投資資訊等;(5)國發基金季/年報與政府投資專案;(6)經濟部商業發展署公司登記;(7)新創案源整合平台。
(二) 安控領域範疇
為剖析整體安控產業動態,本研究依據五大信賴產業的定義,初步將安控產業分類為實體安全與資訊安全。基於安控產業的廠商不只提供單一領域的產品或服務,且同一項產品或服務亦可能被應用在不同的次領域中,故同一家廠商可能同時被歸類在多個分類,或是多個次領域之中,臺灣安控產業領域獲投企業輪廓如下圖。
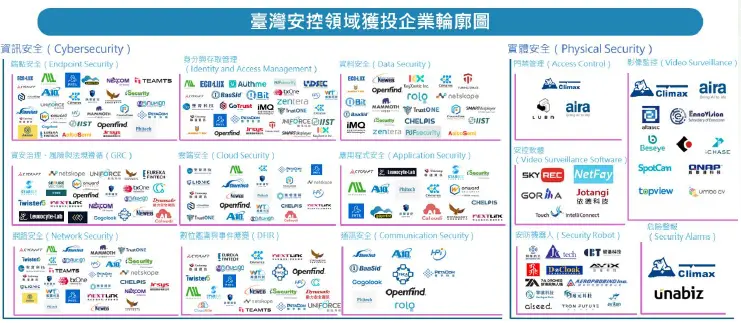
圖5 獲投企業總體輪廓圖
1.實體安全領域範疇
本研究除基於國發會(2024)之《成為全球可信賴安控與資安夥伴》報告將實體安全包含影像監控(Video Surveillance)、危險警報(Security Alarms)與門禁管理(Access Control)等三大分類納入外,亦加入安控軟體(Video Surveillance Software)與安防機器人(Security Robot)等兩項次領域,以反應AI影像技術與實體AI發展趨勢所產生之新型態之實體安全公司。
(1)影像監控(Video Surveillance):主要涵蓋高畫質網路攝影機(IP Camera)、網路錄影主機(NVR)及企業級儲存設備等儲存與監控硬體設備與軟體系統,專注於即時影像捕捉、傳輸、資料留存與重要事件識別;現今影像監控系統更深度融合AI影像分析技術以強化異常告警與追蹤能力,並結合雲端架構與資安加密,提供具備高度彈性與全方位防護的智慧監控解決方案。
(2)危險警報(Security Alarms):著重於周界入侵、環境災害與人身安全的主動偵測與早期預警,一般來說,危險警報產品通常會整合紅外線防盜、煙霧與毒氣感測器、水浸偵測器,以及個人緊急呼叫與照護通報按鈕等感測設備,能在異常發生時第一時間發出警報並通知應變人員。
(3)門禁管理(Access Control):專為識別身份、控管通行權限與記錄進出動態所設計的防護體系,包含生物辨識、感應刷卡機、藍牙行動門禁等身份識別裝置,搭配電鎖、閘門與車牌辨識車閘等通道阻擋設備,阻止未授權人員或車輛進入管制區域。
(4)安控軟體(Video Surveillance Software):以軟體系統整合各類影像數據進行分析,應用於車流統計、人臉辨識及行為異常偵測等應用。
(5)安防機器人(Security Robot):可在指定區域進行巡邏、監控和威脅偵測的自主移動機器(本文定義範疇包含無人機)。該機器人結合了AI、電腦視覺及各感測器,可以取代或輔助人類保全進行全天候監控。
2.資訊安全領域範疇
本研究針對獲投企業之產品與服務進行分類與歸納方式如下:首先,參酌iThome於2026年6月所發布之《臺灣資安市場地圖》所劃分之33項資安產品分類 ,並將各獲投企業所提供之服務對應至前述33項產品分類。接著,結合產業價值鏈資訊平台(資通訊安全產業鏈簡介),以及 PitchBook 與 CB Insights 所發布之資安領域獲投報告,將資安產業梳理為「身分與存取權管理(Identity and Access Management)」、「端點安全(Endpoint Security)」、「資料安全(Data Security)」、「雲端安全(Cloud Security)」、「應用程式安全(Application Security)」、「網路安全(Network Security)」、「通訊安全(Communication Security)」、「數位鑑識與事件應變(Digital Forensics and Incident Response)」及「資安治理、風險管理與合規(Governance, Risk, and Compliance)」等九大次領域,並依以下原則將獲投企業之產品與服務歸入屬之九大次領域中。
(1)身分與存取權管理(Identity and Access Management, IAM):現下混合工作模式越發盛行,員工可能在咖啡廳、家中或任何地方,使用不同的設備存取位於雲端或地端的公司資源,也使得身分與存取權管理(IAM)成為公司資安的第一道防線以確保正確的人在正確的時間和機器上,具有適當層級的存取權。簡單來說,身分與存取權管理(IAM)包含認證(證明「你是誰」)、授權(確定「你能做什麼」)、管理(帳號生命周期管理)等三大部份。此外,隨著量子運算的快速發展,傳統依賴的非對稱加密正面臨失效風險,使後量子密碼學(Post-Quantum Cryptography, PQC)與物理不可複製功能(Physically Unclonable Function, PUF)加密晶片漸成為未來身分驗證的重要需求。本研究將前述33項產品中身分驗證(Authentication)、身分管理(Identity Governance)、特權管理(Privileged Access Management)等歸於此項分類。
(2)端點安全(Endpoint Security):在萬物皆可聯網時代下,端點不僅包含了伺服器、電腦、虛擬機器及行動裝置,也包括構成IoT環境下的攝影機、智慧喇叭、溫度控制器、無人機…等各式連線裝置,加上端點安全高度依賴使用者行為(如使用者誤點惡意連結),也使得端點成為現代網路中最常受到攻擊的區域。端點安全大致可分為三個階段,首先是預防,透過阻擋已知惡意檔案、限制未授權應用程式以及落實安全原則,在事件發生前化解危機;接著是偵測階段,端點安全工具會透過即時監控與行為分析持續追蹤裝置活動,找出偏離常態的可疑行為或新型攻擊;最後則是回應階段,當確認威脅後,端點安全防護將透過隔離受影響的裝置、標示可疑程式,並提供調查和採取行動所需資訊,支援快速封鎖與修復。本文端點安全領域企業所提供之產品涵蓋提供端點防護(Endpoint Prevention)、行動裝置安全(Mobile Security)、工控安全(OT Security)、進階威脅防護(Advanced Threat Protection)、威脅偵測與回應(Threat Detection & Response)、威脅情資(Threat Intelligence)等 等。
(3)資料安全(Data Security):在數位資料從產生、儲存、使用、傳輸到最終銷毀的完整生命週期中,資料安全扮演著至關重要的防禦角色。透過資料加密、資料遮蔽、備份與防災等技術,能全面防範未授權的存取、竄改、洩漏或破壞,進而確保資訊的機密性、完整性與可用性。雖然傳統加密技術能將資料轉換為受金鑰保護的格式,但隨著量子電腦技術日趨成熟,現有的密碼系統恐將面臨被破解的危機。為因應此威脅,後量子密碼學(PQC)應運而生,其採用了量子電腦亦難以破解的複雜數學難題(如晶格、雜湊、程式碼或多變數結構),以保障未來量子時代的網路通訊、金融交易與敏感資料安全。基於上述背景,本研究將資料安全領域之企業所提供的服務,靜態與動態加密(Encryption)及資料外洩防護(Data Leak Protection)兩大範疇歸類於此項分類。
(4)雲端安全(Cloud Security):企業為降低硬體與機房運營成本、提升系統擴充彈性,並確保資訊安全與異地辦公協作效率,將資料移轉至雲端已成為主流趨勢。雲端安全則是一套用來保護「存放於雲端裡的資料、軟體和系統」的防禦機制,保護資料不會被篡改、破壞與外洩以確保雲端資源的機密性、完整性和可用性。雲端安全性的核心涵蓋存取控制、資料加密與威脅應變,除了確保符合法規標準與開發環境安全外,雲端資安工具持續監控設定、即時識別威脅,全面降低雲端環境的資安風險。由於雲端安全涵蓋身分與權限控管、資料加密、合規性管理、執行階段防護及威脅回應等多個面向,本研究除將專注於雲端原生安全(Cloud Native Security)與容器安全(Container Security)之廠商納入雲端安全外,亦將企業所提供且實際應用於雲端環境之產品(如身分與存取管理)一併納入研究範疇。
(5)應用程式安全(Application Security):為加速推動數位轉型、打造現代化業務流程以支援彈性辦公,並滿足客戶對於系統效能與便利性的多元需求,企業高度仰賴各式應用程式運作已成為主流趨勢。應用程式安全則是一套用來發掘、防範及矯正整個軟體應用程式生命週期資安風險的防禦機制,保護應用程式及其傳輸與儲存的敏感資料不會被竊取、竄改與破壞,以確保應用程式能如預期安全運作並防止駭客漏洞攻擊。其核心涵蓋威脅模型建構、安全開發、持續測試以及矯正與回應,除確保符合法規標準與維護使用者信任外,自動化資安測試工具持續分析原始碼、即時識別並修復漏洞,全面降低整體數位足跡的資安風險。由於應用程式安全涵蓋開發時期的漏洞檢測、第三方相依元件安全、執行時期監控及威脅回應等多個面向,本研究除將專注於應用程式安全測試與滲透測試之廠商納入應用程式安全外,亦將企業所提供且實際應用於網路邊界與運行環境之產品(如網頁應用程式防火牆與應用程式安全)一併納入研究範疇。
(6)網路安全(Network Security):隨著數位轉型的加速演進,雖使企業營運效率與生產力大幅提升,但隨著區域網路、IoT到雲端的部署,企業網路被攻擊面亦持續擴大,使惡意軟體、勒索軟體和分散式阻斷服務(Distributed Denial-of-Service, DDoS)等威脅有可乘之機。網路安全則是一套用來保護「電腦網路及其所儲存敏感性資料」的解決方案,確保網路資源的機密性、完整性和可用性。其核心涵蓋流量管制、存取控制與區隔網路等,除確保符合法規標準外,新世代網路安全解決方案更將身分識別、網路與安全性納入統一的雲端平台「安全存取服務邊緣」(Secure Access Service Edge, SASE)中,提供安全連線並降低網路延遲。由於網路安全涵蓋流量過濾控制、網絡區隔防護、網路存取控制、威脅偵測回應及集中式安全管理等多個面向,本研究除將專注於分散式阻斷服務防護 (DDoS Protection)與DNS防護 (DNS Security)之廠商納入網路安全外,亦將企業所提供且實際應用於網路環境之產品(如防火牆、防火牆管理、網路微隔離、軟體定義邊界、網路存取控制、網路分析、網頁安全、進階威脅防護、威脅偵測與回應)一併納入研究範疇。
(7)通訊安全(Communication Security):在網路與智慧型手機的普及之下,使用社群媒體與即時通訊進行工作交流已成為主流趨勢,也因此成為駭客獲取機密資訊的重要管道之一。通訊安全通常會利用加密機制防止即時通訊、Email在傳輸過程遭到竄改或惡意攔截。由於點對點的加密方式並非完全安全,可能會有裝置遭到偽冒的風險,所以也會結合身分驗證等機制,防範假冒身分與詐騙行為,確保通訊雙方的真實性與訊息內容的可信度。由於通訊安全涵蓋通訊加密、身分驗證與安全設定等多個面向,本研究除將專注於訊息安全與加密之廠商納入通訊安全外,亦將企業所提供且實際應用於通訊環境之產品(如安全檔案共享、進階威脅防護)一併納入研究範疇。
(8)數位鑑識與事件應變(Digital Forensics and Incident Response, DFIR):根據世界經濟論壇《2024年全球網路安全展望》報告,過去五年惡意軟體攻擊數量已翻倍。為此,企業需要一套應變體系以協助其掌握駭客攻擊路徑並進行損害修復。數位鑑識與事件應變則是一套整合調查技術與緊急應變程序的機制,保護組織資源與數位證據不被破壞或竄改,以確保事證完整性並符合潛在法律訴訟的可採信標準。其核心涵蓋證據收集、威脅分析與根除以及事後審查,除了確保符合法規監管與支援訴訟外,自動化安全工具持續進行任務協調、即時執行自動化回應,降低企業的營運中斷與財務損失風險。由於數位鑑識與事件應變涵蓋弱點管理、安全事件回應、安全作業自動化、威脅情報管理及事後補救措施等多個面向,本研究除將專注於將安全性資訊與事件管理系統(SIEM)與安全協調、自動化與回應(SOAR)之廠商納入數位鑑識與事件應變外,亦將企業所提供且實際應用於安全作業環境之產品(如安全性分析、資安事件應變、進階威脅防禦、威脅偵測與回應、威脅情資及資安託管服務)一併納入研究範疇。
(9)資安治理、風險管理與合規(Governance, Risk, and Compliance, GRC):企業為使資安實務與業務目標一致、有效防範新興網路威脅,並確保符合《一般資料保護規則》(General Data Protection Regulation, GDPR)、支付卡產業資料安全標準(Payment Card Industry Data Security Standard, PCI-DSS)與ISO 27001等產業安全框架與法規標準,導入系統化的資安治理、風險管理與合規架構已成為主流趨勢。資安治理、風險管理與合規(GRC)則是一套整合治理、風險管理與法規遵循的防護機制,保護組織的數位資產與敏感資料與企業信譽免受系統漏洞與安全威脅的侵害,以維持業務順利推展並維護利害關係人的信心。其核心涵蓋建立政策程序、評估漏洞威脅以及執行持續合規監控,除改善資源分配決策外,新世代資安治理、風險管理與合規(GRC)工具與平台更持續自動化評估威脅情境、提供即時警示並產生報表,降低資料外洩的可能性與整體資安風險。由於資安治理、風險管理與合規(GRC)涵蓋政策程序制訂、漏洞威脅評估、持續合規監控及培養資安意識等多個面向,本研究除將專注於政府組態基準(Government Configuration Baseline, GCB)與風險管理與視覺化(Risk Assessment & Visibility)之廠商納入資安治理、風險管理與合規(GRC)外,亦將企業所提供且實際應用於合規管理環境之產品(如安全意識與教育訓練 Security Awareness & Training)一併納入研究範疇。
(三) 臺灣安控產業早期投資趨勢
臺灣安控產業整體獲投金額自2015年起呈現波段式成長動能,而於2024年達到1.76億美元。在2015至2017年獲投金額相對平穩,主要以基礎技術為主。2015年以資安領域的美商潤天科技(獲投約490萬美元)及睿科網路(約275萬美元)為代表。2016年,優納比科技獲得450萬美元資金,開始在實體安全與IoT領域嶄露頭角。2017年則由亞齊國際與盾心科技領跑,顯示當時AI影像監控具備募資的吸引力。
自2018年起,產業進入擴張期,該年度獲投金額達6,000萬美元。其中大猩猩科技獲得1,500萬美元高額投資,防詐技術公司走著瞧也取得1,170萬美元投資。2019年,工控資安公司睿控網安正式嶄露頭角,獲投1,100萬美元,同時盾心科技與萬里雲也分別取得800萬與590萬美元的資金。
2020年至2021年期間,即便面臨疫情挑戰,特定領域新創仍取得好成績。2020年亞齊國際取得1,600萬美元投資,萬里雲也獲得1,000萬美元資金。2021年由優納比科技獲得2,500萬美元,以及睿控網安獲投1,290萬美元持續帶動成長。
2022年至今進入了大量投資與成熟期。2022年獲投金額突破1.5億美元,主因是睿控網安獲投7,000萬美元的巨額資金,以及晶片資安商漢芝電子取得約2,058萬美元投資。2024年獲投總額創下1.76億美元的紀錄,睿控網安再次吸引5,100萬美元的資金挹注,威聯通科技亦獲得1,145萬美元策略投資,顯示工控資安與網路安全已成為早期資金市場核心的青睞對象。2025年則由萬里雲獲得2,000萬美元領先,持續維持產業熱度。
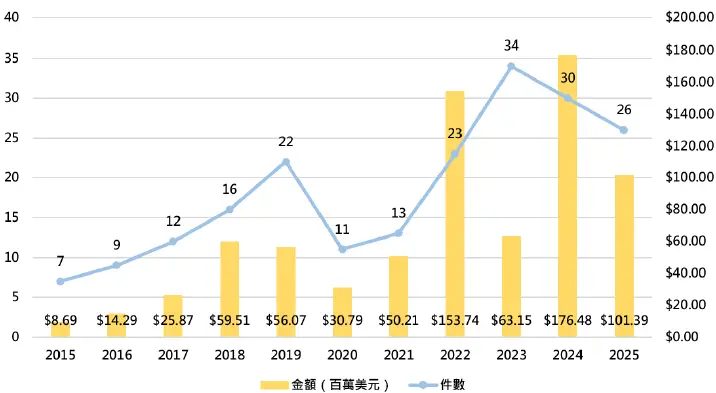
圖6 臺灣安控新創獲投趨勢
三、安控次領域獲投概況及亮點獲投公司個案
(一) 實體安全
臺灣實體安全的投資在2015年至2025年間呈現明顯的波段式成長。在2015年,實體安全領域獲投件數僅2件。隨後在2016至2017年開始緩步上升,2017年獲投件數增至8件,金額達到1,800萬美元。此時期的代表企業如盾心科技,專注於AI影像監控,在2016年即獲得群聯電子與緯創資通等集團的早期投資。自2021年起,實體安全新創重回投資者目光,投資熱度回升。2023年獲投件數達到13件,顯示出早期新創(如安控機器人領域等)相對活躍。2024年獲投金額更衝上8,200萬美元的歷史最高點。這一波成長主要由影像監控與安全警報次領域的大額交易帶動,特別是優納比科技在2021、2022及2024年持續獲得各2,500萬美元的投資。至2025年,市場出現階段性調整,獲投件數回落至7件,金額為2,400萬美元,但整體投資規模仍高於2021年前的平均水準。總結而言,臺灣實體安全獲投趨勢顯示資金正從早期的單點安控軟體,轉向具備「無人化自主巡邏」、「雲端監控平台」與「大規模IoT警報」等具備高度系統整合能力的平台化服務,這與全球市場追求「減少人力依賴」與「預測性分析」的趨勢高度契合。
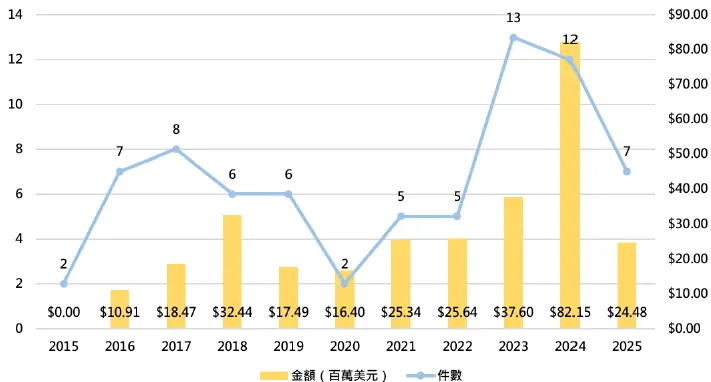
圖7 臺灣安控新創獲投趨勢-實體安全
3.影像監控(Video Surveillance)—隱形冠軍優勢穩固,新創切入仍具挑戰
隨著影音傳輸標準與網路基礎建設的普及,前端攝影設備已從傳統類比訊號,紛紛轉往數位化與網路化,帶動高解析度影像擷取技術的普及,為後續的影像分析奠定一定的數據基礎。同時,隨著人臉識別、物件偵測與電腦視覺等影像運算技術逐漸成熟,監控設備已從過去單純被動記錄的角色,進化為具備主動辨識與預警能力的智慧終端。
在硬體架構上,控制主機與前端設備紛紛導入邊緣運算功能,除大幅降低傳輸頻寬負擔與雲端運算成本,更提升了安全防護的即時反應能力。此種軟硬體與演算法的整合,亦催生出結合軟硬體應用的一站式整合解決方案,能自動化監測異常並提出警示,更能利用語意快速查詢重要事件的影像紀錄,將影像監控產業推向下一個里程碑。
國發會產發處報告指出,影像監控占我國實體安全產值逾九成。這項趨勢同樣體現於早期資金市場:影像監控領域的獲投件數與金額,分別占整體實體安全的45%與42.61%。就2015年至2025年獲投數據觀察,臺灣早期資金市場影像監控募資件數共計27件,募資金額達約1.05億美元,且近十年以來共有13家影像監控公司獲投,其中有4家公司已上市櫃或興櫃、2家公司被併購,以及2家公司廢止登記或解散。
近年來深耕市場多年的影像監控企業多呈高度股權集中態勢,穩定的經營權有助於爭取國際客戶訂單並使客戶能有效迴避因供應鏈經營權變動所引發的安控風險,此類型企業多配合上市櫃或興櫃規劃辦理現金增資,其中大鵬科技於1984年成立且深耕無線通訊技術逾四十年,該公司自主研發F1/SF1/SFV專有RF通訊架構,傳輸距離超過2公里,且電池壽命長達6年(為同業兩倍),具備結合影像與無線感測器的完善產品線並成功打入英、荷、德等歐洲主要市場,股權高度集中於董事與內部核心成員。
該公司於2025年7月辦理Pre-IPO輪增資新臺幣(以下幣別同,若為美元將另外標示)2.625億元;禾蒼科技於2011年成立,持股主要集中於母公司佳能企業及經營團隊相關投資公司,公司以嵌入式影像技術為核心結合前端AI邊緣運算能力,受惠於美國《國防授權法案》(National Defense Authorization Act , NDAA)的去中化轉單效應,產品已切入美、日、歐等國際市場,該公司於2025年3月辦理A輪現金增資3,500萬元、2026年辦理B輪現金增資2,800萬元,並於2026年5月正式登錄興櫃後;
樺緯物聯於2003年成立並於2016年獲樺漢科技收購60%股權,由數位影像起家逐步轉型為提供軟硬體及雲端服務的AIoT多元解決方案供應商,近期於2024年12月獲得樺成國際投資、馥暘投資等B輪投資7,950萬元,並順利於2025年1月正式登錄興櫃。
新創選擇以影像識別切入安控市場,表面上看似順理成章,實則充滿挑戰。以 2014 年成立的盾心科技為例,其投資團隊涵蓋AppWorks、緯創、群聯、中華開發資本、聚達創投、元實資本、海納國際(SIG)、Translink Capital 及新光保全等。從純財務創投、能協助硬體生產的 CVC,到能提供實際應用場景的戰略夥伴應有盡有。然而,公司仍難逃訂單成長速度趕不上硬體生產與 AI訓練成本擴張的困局,最終於 2021 年廢止登記。
4.危險警報(Security Alarms)、門禁管理(Access Control)—掌握通訊技術護城河與具全球銷售能力是關鍵
根據FINDIT所收集之獲投資料,2015-2025年臺灣早期資金市場在危險警報、門禁管理之募資件數共計11件,募資金額達約1.11億美元。臺灣早期創投在危險警報及門禁管理等傳統領域的投資件數相對偏低,主要受限於三大因素:首先,該市場屬於高度成熟的紅海,產品極度仰賴實體工程與現場驗證,導致驗證週期漫長且擴展性受限;其次,其商業模式多偏向專案工程,缺乏高毛利的軟體訂閱特性;最後,受限於國內內需市場規模,若無法順利打入國際供應鏈或大型全球通路,便難以吸引創投進行早期佈局。
大鵬科技成立逾四十年,除涵蓋監控攝影機等傳統影像監控外,在危險警報領域深耕多層次安全系統,包含個人緊急救援、遠距醫療警報、防盜、火災煙霧、一氧化碳及水浸感應等,能在意外發生時即時將訊號傳至雲端或保全中心,實現零時差預警。在門禁技術上,大鵬已完成全球首創的Apple Wallet 與Google Wallet數位門禁卡整合,使用者只需手機靠近讀卡機即可操作;公司亦開發包含人臉、掌紋與指紋辨識的生物辨識讀卡機;同時結合WiFi HaLow與自研SF1技術推出傳輸達500公尺的紅外線太陽能攝影機,大幅減少客戶維護成本。
此外,在危險警報領域尚有成立於2016年的優納比科技,該公司為全球大規模物聯網解決方案供應商,並藉由結合低功耗廣域網路(LPWAN)與獨家Sigfox 0G低功耗通訊技術,開發出具備高度抗干擾與高穩定度的「安全警報備援」與「緊急通報」解決方案,在傳統保全網路遭人為干擾切斷或發生電話線路中斷時,該系統能即時啟動備援發送危險警報與異常訊號。優納比近期於2024年獲得C輪投資8.06億元,累計總獲投金額為27.23億元。
雖然優納比與大鵬科技專注的終端場景有所不同(優納比側重大規模IoT/智慧公用事業與資產追蹤,大鵬科技側重專業安防警報與遠距長照),但兩家公司皆掌握低功耗、長距離無線通訊之核心技術以及具備打全球市場擴展能力,同時享有臺灣優質、高效率的研發與硬體製造成本優勢。
5.安控軟體(Video Surveillance Software)—算力布局與產業垂直整合為安控軟體市場突圍的決勝點
儘管廠商提供訂閱制安控軟體服務,讓買方能以按月或按年支付的方式導入安控防護,可大幅降低導入門檻,吸引更多中小型企業或連鎖門市採用,然而要成功推行並不容易。除了目前安控產品多半已同時提供軟硬整合服務外,就財務面來看,傳統模式是賣出硬體當下就能一次收齊大筆款項;改為訂閱制後,營收變成按月或按年小額進帳。在累積到足夠的訂閱規模之前,企業會面臨明顯的營收空窗期與現金流壓力,且公司研發雲端架構、建置資料中心與維運團隊需要持續投入大量資本支出,在訂閱戶數尚未達到規模經濟前,勢必會影響獲利表現。另外,雲端伺服器與硬碟維護成本龐大,若公司定價策略失準,便產生訂閱越多、虧損越大的情況。根據FINDIT所收集之臺灣獲投資料,安控軟體公司獲投僅集中在2015-2020年間,其中募資件數共計12件,募資金額達約0.21億美元,獲投之安控軟體公司共計五家。其中,思凱睿克、扉睿科技皆已解散,依德科技近年已聚焦於智慧零售、健康醫療、智慧停車等領域。
此外,除了致茂電子持股比例超過八成,專注於邊緣運算與雲端架構的影像分析技術開發的太奇智聯外,成立於2001年的大猩猩科技,是臺灣少數成功以軟體為主體的安控軟體企業。憑藉自主研發的AI影像分析、邊緣運算平台及獨家演算法,其產品涵蓋人臉與車牌辨識、智慧圍籬及安全情報管理,廣泛應用於智慧城市與交通(如2019年曾助警方於台鐵豐原站逮捕通緝犯)。具備豐富政府標案與軟硬體整合經驗的大猩猩科技,已於2022年成功在美國Nasdaq上市,早期投資人包括宏碁、Telstra Ventures及SBI Group等。公司在2025至2026年將業務重心升級為GPUaaS大型運算平台供應商,並於2026年7月完成2.32億美元債權融資,預計於同年下半年在印尼部署1,000台NVIDIA伺服器,全力拓展東南亞與南亞的AI基礎建設,公司發展策略有助產業垂直整合,降低算力成本與門檻。綜合上述案例觀察,安控軟體公司的成功關鍵在於整合AI智慧影像分析與邊緣運算算力布局,同時需具備產業垂直整合與透過專案與軟體授權創造營收的能力。
6.安防機器人(Security Robot)—AI賦能陸空聯防,引領安防產業新浪潮
安防機器人(包含無人機)整合了AI、感測器與電腦視覺等先進技術。此外,5G技術、雲端整合以及與現有安全基礎設施的融合,也進一步增強了安防機器人在多個垂直領域的威脅偵測能力,使其廣泛應用於國防軍事、工業設施、商場及倉庫的即時監控。全球軍事與國防投資的擴張,加上智慧城市和工業場域對於監控、巡邏和緊急應變的需求不斷增加,共同驅動了安防機器人市場的蓬勃發展。根據Fortune Business Insights研究顯示,2026年全球安防機器人市場規模預計可達188.7億美元,2034年更可達658億美元,年複合成長率約16.9%。
安防機器人的發展趨勢,同樣反映在臺灣早期的資金市場中。在智慧安控領域,獲投件數與金額自2021年起明顯升溫,2021-2025年臺灣早期資金市場安防機器人募資件數共計19件,募資金額達約0.75億美元。這股資本熱潮主要受到三大結構性因素驅動:首先,地緣政治與美國《國防授權法案》(NDAA)發酵,促使全球安控供應鏈加速「去中化」,為臺灣企業創造了龐大的轉單紅利;其次,後疫情時代實體保全業面臨嚴重的缺工潮與人力成本攀升,迫使企業加速導入無人載具以填補巡檢人力缺口;最後,政府近年大力推動國防自主與「軍用商規」政策,成功引導民間創投將目光轉向具備「軍民兩用(Dual-use)」潛力的安防新創,促成了該領域早期投資的爆發。以安防機器人的獲投個案為例,成立於 2020 年的帝濶智慧,近年研發出「DeCloakBrain AipA機器人系統」,可靈活整合至機器狗等四足機器人硬體模組中,賦予其定點巡邏、身分辨識、人物追蹤鎖定與異常行為分析等功能,並廣泛應用於軍警巡邏、安防巡檢與醫療照護等場域,目前已打入美國軍警系統,未來並有望發展至「拆彈」等進一步應用。
該公司於 2025 年完成A輪募資1,500萬元(主要投資人包含鈺創科技等)。在安防無人機領域方面,成立於 2005年的智飛科技專注於無人機系統設計與製造解決方案,同時也是我國首位通過國防部艦載型無人機驗證的廠商。其得標機型結合了垂直起降技術以克服軍艦甲板起降的限制,並以定翼構型滿足長達6小時的監偵需求,具備處理移動母船動態資訊的自動起降飛控能力,成功取得海軍軍用商規之監偵型無人機合約。該公司亦於2023年獲得投資,惟實際金額與投資人名單未對外公開。
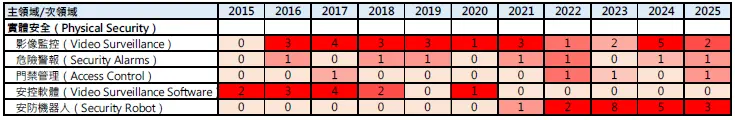
圖8 次領域熱力圖-實體安全(交易事件)
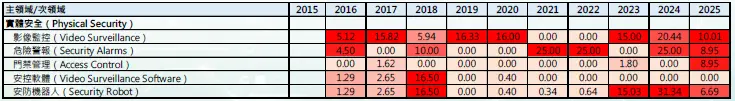
圖9 次領域熱力圖-實體安全(獲投金額-百萬美元)
(二) 資訊安全
臺灣資訊安全領域的投資在2015年至2025年間展現出強勁且具韌性的成長動能,特別是在2022年與2024年兩度突破1.2億美元大關。
2015至2017年,臺灣資安新創的獲投活動處於起步期。2015年獲投5件,金額約為900萬美元。2016年經歷了歷年最低谷,僅有2件獲投,金額降至300萬美元,隨後在2017年緩步回升至4件與700萬美元。
2018年起,資安領域開始受到創投關注,獲投件數與金額同步翻倍。2018年增至10件(2,700萬美元),並在2019年達到階段性高峰,獲投件數上看18件,獲投金額達4,000萬美元。
然而,2020年受全球疫情影響,投資活動出現短暫回落,獲投金額降至1,400萬美元,但獲投件數仍維持在9件的水平。到了2021年,儘管件數維持不變(9件),但獲投金額回升至2,500萬美元,顯示單筆投資規模開始放大。
2022至2025年臺灣資安新創進入了高價值投資時代。2022年是轉折點,獲投金額成長至1.29億美元,突破1億美元門檻。2023年雖然金額回落至4,400萬美元,但獲投件數達到28件的紀錄,顯示市場對早期資安新創的參與相當活躍。隨後的2024年再次迎來大額資金挹注,獲投金額達1.27億美元,2025年亦維持在9,100萬美元的高位。
整體而言,臺灣資安獲投趨勢與全球VC市場「由量轉質」的特徵高度契合,雖然2023年件數激增,但整體資金更趨向集中於具備規模化能力的成熟平台。根據次領域熱力圖顯示,這些高峰期主要由身分與存取權管理(IAM)、網路安全以及端點安全等核心技術領域所驅動。
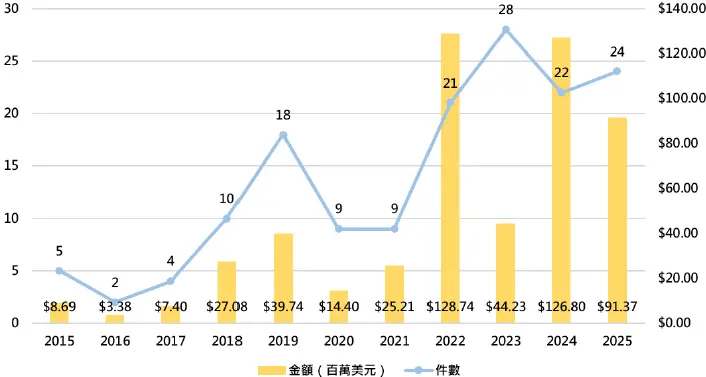
圖10 臺灣安控新創獲投趨勢-資訊安全
1.身分與存取管理(Identity and Access Management, IAM)—非人類身分的崛起,國際巨頭走向全平台整合,臺灣業者深耕晶片與合規場景
隨著雲端與AI的興起,現代中大型企業的營運結構發生轉變,企業內部的服務帳號(Service Account)、應用程式開發介面金鑰(Application Programming Interface Key, API Key)及AI代理人(AI Agent)等非人類身分(Non-Human Identities, NHI)的數量急劇擴張,目前企業機器身分與人類身分的比例更高達118:1,意味著過往以人為本的身分驗證體系已難以應對。
其中,因企業內部的大量的AI代理人、服務帳號及應用程式等機器身分,不受傳統人員入職、離職及職務異動流程管理,並容易累積無人管理的孤兒身分(Orphan Identity)及長期未使用的休眠憑證(Dormant Credentials),增加身分遭濫用的風險,且AI代理人能依據任務需求自主決定呼叫工具、串接應用程式開發介面(API)或存取不同系統,其實際權限範圍會隨執行過程動態變化,難以於憑證核發時預先界定潛在存取範圍,故傳統靜態授權模式已難以因應。
另外,基礎設施即程式碼(Infrastructure as Code, IaC)已使開發與維運流程高度整合,若開發階段將金鑰或憑證寫入程式碼並在版本管理系統留下紀錄,憑證將有外流風險,並成為潛在的入侵管道。有鑒於此,Gartner提出身分管理架構新概念,將身分治理、特權存取管理、身分威脅偵測與回應及身分安全姿態管理等功能整合至單一平台,以提升企業對人員身分、機器身分及權限風險的整體治理能力。這也解釋為何國際資安巨頭近年加速發動併購整合,其中Palo Alto Networks於2025年以250億美元併購身分管理巨頭CyberArk。
觀察近十年我國早期資金市場投資趨勢,身分與存取管理(IAM)領域在2015-2025年募資件數共計71件,募資金額達約2.95億美元,為資安投資的主要領域,並在2022年及2024年達到獲投金額9,800萬美元與8,324萬美元的相對高峰。2022年的爆發來自政策對資安要求提升所推動,受惠於行政院推動之政府零信任架構網路安全戰略規劃,將循序建立身分鑑別、設備鑑別、信任推斷等機制,加上金管會發布之金融資安行動方案,帶動對此領域的投資高點。
2024年的高點則來自GPT-4、Claude 3等大型語言模型的成熟,讓AI具備任務規劃與工具調用等能力,催生大量AI代理人等非人身份的授權與管理需求,也讓AI開始用於權限盤點與異常偵測,並支撐2025年獲投占比與金額維持在較高的水準。
然而,我國在身分與存取管理(IAM)領域的發展與國際市場大相逕庭,本土廠商主要聚焦於兩大核心方向:第一,結合半導體產業優勢,打造硬體級的身分信任機制。一方面,業者透過硬體與晶片奠定安全基礎,例如尚承科技於 2025 年推出「KL4 免密鑰安全晶片」,從晶片內部提供韌體加密以防範山寨與入侵,並支援 0.001秒極速解鎖、五重驗證與離線授權,該公司於2025年獲佳世達等投資人共約9,854萬元A輪資金;另一方面,面對量子運算對傳統非對稱加密的威脅,通寶半導體與振生半導體等業者則積極布局後量子密碼學(PQC)晶片,滿足未來的防禦需求。
其中,通寶半導體於2025年成功完成A輪募資,累計獲投3.9億元,主要股東包括勝邦投資(智原集團)、宏福資本與國發基金,並於2026年3月獲得半導體矽智財巨頭Arm Limited的青睞,完成1.46 億元的B輪募資,足見國際巨頭策略性卡位的意圖。成立於2022年的振生半導體,則針對關鍵數據提供半導體層級的安全防護與身份識別技術,於2025年辦理Pre-A輪現金增資約1.67億元,其中獲和鼎創業投資與國發基金等戰略資金挹注。
第二,由政策與合規驅動,深耕專屬應用市場—金管會於2024年發布《金融業導入零信任架構參考指引》,促使在地資安業者積極切入金融與企業合規領域,提供零信任身分鑑別與無密碼驗證。值得注意的是,國內市場尚未出現類似海外大廠的大規模橫向併購與整合平台趨勢,這充分展現出我國資安產業「不盲目擴張,而是深耕特定高價值技術與垂直場景」的發展特色。例如,奧義賽博科技所研發之XCockpit平台能透視所有資產、服務、端點、群組與帳號之間的隱藏關聯,精準判斷身分風險並提供量化威脅指標,成為企業防範身分攻擊的關鍵利器。該公司於2025年4月成功完成1.36億元的C輪募資,主要投資人包含祺富資本、華威國際(華曜卓越成長型基金)、北科之星、政大之星與台科之星等。
2.端點安全(Endpoint Security)—臺灣新創企業透過四大戰略結盟展現強大的生態系擴張力!
根據FINDIT所收集之獲投資料,2015-2025年臺灣早期資金市場端點安全募資件數共計53件,募資金額達約2.43億美元。相較於國際大廠推崇的標準化整合平台,臺灣資安新創展現出精準防禦與高度相容的輕量化技術優勢,並透過四大結盟策略,開闢出獨特藍海:首先是結合雲端與通路夥伴,
例如2025年雲界數位創新獲齊盈資本與伊雲谷數位科技5,000萬元種子輪投資,未來有望將其端點防護能量整合至伊雲谷的多雲託管(MSP)架構中;深耕端點偵測與回應的奧義賽博科技展現強勁的資本動能,先後獲得中華資安等投資人兩輪共計2.01億資金,其防護平台未來具備進一步導入中華資安之資安監控中心(Security Operations Center, SOC)監控體系的合作潛力;而聯達資訊亦完成B輪9,079萬元增資,並吸引資安通路大廠零壹科技旗下的零宇投資參與,預期此舉將有助於聯達資訊大幅擴張其企業級的經銷與通路網絡,藉此擴大滲透率;
其次是端點軟體結合硬體與系統整合商,亦是新創探索大型專案與邊緣硬體市場的重要途徑。例如,深耕端點防護的眾至資訊,獲網通大廠合勤科技1,000萬元A輪投資,預期未來有望在軟硬體協同防護上展開合作。
再者是引進系統整合(SI)大廠突破公部門與金融標案門檻,例如,日辰資訊於2025年獲敦陽科技、大同世界科技兩家大型系統整合業者及晶昊、星擊投資等A輪8,800萬元增資。考量到政府與金融機構的資安採購標案,通常對投標廠商的歷史實績、資本規模及售後維運人力設有較嚴謹的規範,新創企業往往面臨較高的進入門檻。
透過引進具備豐富專案經驗的系統整合業者作為戰略投資人,日辰資訊未來或許有機會將其端點防護軟體作為加值服務,整合至系統整合業者的專案解決方案中。若此類生態系合作模式得以順利推展,將有助於緩解新創在規模與實績上的先天限制,進一步提升其爭取大型金融機構與政府專案的可能性。最後是與硬體大廠結盟打造原生安全,以博斯資訊為例,其獲得威剛科技與博士旺創新A輪2,000萬元投資後,憑藉在零信任身分認證與端點存取的技術基礎,未來有機會將資安防護機制直接「韌體化」,並預載於威剛的工業級儲存產品(如工控SSD或邊緣記憶體模組)中,賦予終端設備出廠即具備原生的資料加密與存取授權能力,從硬體底層築起傳統純軟體資安難以觸及的防線。
另外,深耕端點資料防禦的尚承科技獲得佳世達等投資人共約9,854萬元A輪資金,則展現了另一種硬體防護佈局。從產業發展脈絡觀察,佳世達大有機會將尚承的端點資料防洩漏(DLP)與存取控制技術,深度整合至其積極拓展的AIoT設備與智慧醫療終端。這類合作模式不僅能確保高度敏感的設備在資料生成源頭即具備自我防護力,進一步完備物聯網時代的端點安全網,更能在邊緣硬體防護領域開闢出有別於大廠的全新藍海。
3.資料安全(Data Security)—臺灣資安新創從「硬體源頭」與「隱私運算」切入資料安全
隨著全球個資法規趨嚴與生成式AI的普及,企業面臨的資料外洩風險大幅攀升,促使現代資安思維從傳統邊界防護,全面轉向強調高強度加密與鑑權的「零信任」架構及「隱私強化技術(PETs)」。
2015-2025年臺灣早期資金市場資料安全與隱私的募資件數共計50件,募資金額達約1.2億美元,並有別於國際大廠多側重軟體與系統層級防護而難以抵禦實體入侵,臺灣資安新創巧妙發揮在地半導體生態系優勢,從晶片與矽智財等「硬體源頭」切入,如前述的專注安全晶片架構的通寶半導體與提供半導體層級防護的振生半導體,於2025年分別獲得3.9億元與約1.67億元的資金;
另一方面,面對數據共享、機密運算與AI模型訓練時的隱私保護需求,新創以輕量化、模組化的去識別化演算法,克服了傳統大廠防護機制容易拉低算力效能的瓶頸。成立於2020年的帝濶智慧,研發隱私強化技術(PETs)與去識別化演算法,能在不洩露敏感個人資料的前提下進行數據分析,其於2025年完成A輪募資1,500萬元,獲得鈺創科技投資。
同時,為確保企業跨區域存取資料時的身分安全與防洩漏(DLP),企業積極部署零信任身分認證與端點監控,成立於2018年的博斯資訊專注於企業身分認證與資料傳輸防護,協助建立零信任存取機制,於2025年4月辦理A輪現金增資獲投2,000萬元,投資人包含威剛科技與博士旺創新;而深耕端點資料防洩漏與資料安全管理的尚承科技,則獲得佳世達等投資人約9,854萬元A輪資金,顯見資金市場對資料安全防範與存取控管解決方案的高度肯定。
4.雲端安全(Cloud Security)與應用程式安全(Application Security)—國外大廠加速橫向整併,我國廠商持續深耕個別領域
過去應用程式安全(專注程式碼掃描)與雲端安全(負責硬體與伺服器設定)在組織與工具上涇渭分明。然而,隨著軟體開發與雲端環境融合,基礎設施轉為由程式碼定義(IaC)的動態架構,導致開發漏洞易直接演變為運行時駭客入侵的路徑。為解決此痛點,Gartner 提出「雲端原生應用程式保護平台(Cloud-Native Application Protection Platform, CNAPP)」定義,將程式碼檢查、雲端態勢管理、伺服器主機防護與權限控管整合至單一平台,提供全生命週期防禦並解決警報過量問題。
歐美市場因普遍採用公有雲及多雲架構管理壓力,加上零信任行政命令與法規推動,促使國際巨頭加速橫向併購,促使Palo Alto Networks、Google等國際資安巨頭與雲端服務大廠(CSP)加速發動併購,如Google以320億美元併購Wiz這類雲端原生應用程式保護平台(CNAPP)獨角獸,進而帶動資安大廠的橫向整併,也帶動海外新創在雲端原生應用程式保護平台(CNAPP) 賽道的發展。
反觀臺灣,發展進程則明顯落後海外。這並非技術不如人,而是受限於法規開放時程與產業結構的差異。臺灣以製造業、金融業、政府與高科技供應鏈為主,礙於金融監管等嚴格的資料合規要求、機密智慧財產權(IP)保護,以及過去對實體機房與虛擬化設備的龐大投資,大部分企業採取的仍是混合雲甚至以地端為主的架構,並非美歐盛行的純公有雲模式。
也因此,國內資安業者的技術版圖至今仍呈現「應用程式安全」與「雲端基礎設施安全」涇渭分明、各自深耕的特點,並未如海外大廠般走向橫向併購與大一統。這正是臺灣與歐美在雲端資安產業發展上最根本的差異。
2015-2025年臺灣早期資金市場在雲端安全與應用程式安全領域的募資件數共計76件,募資金額達約1.38億美元。我國新創在「雲端安全」與「應用程式安全」領域呈現出各自深化的發展軌跡,有別於海外大廠將兩者整併為雲端原生應用程式保護平台(CNAPP)的趨勢。其中,雲端安全主要受法規鬆綁驅動,自2021年醫療與2023年金融業陸續開放上雲後,迎來投資成長期,並於2025年創下1,937 萬美元獲投新高;而應用程式安全則由技術變革推動,隨著應用程式開發介面(API)漏洞與大型語言模型(LLM)提示詞注入等威脅加劇,帶動獲投金額於2024年達1,660萬美元歷史新高,2025年亦維持在1,529萬美元的高檔。
整體而言,我國雲端安全主要是由法規帶動的資金投入,應用程式安全則是由系統架構的變革與AI技術加速發展,與國外大廠直接整合為雲端原生應用程式保護平台(CNAPP)之趨勢有所差異。國內兩家皆成立於 2017 年的指標企業正好體現此一特徵:聚焦應用層安全的奧義賽博科技由知名黑帽攻防專家領軍,切入AI應用安全賽道,雙產品入選OWASP國際安全地圖,該公司累計獲投約6.3億元;
而專注雲端安全的萬里雲則提供零信任架構、雲端原生安全、資料治理與AI驅動威脅偵測及跨雲合規評估,協助金融與半導體等高標準產業完成公有雲搬遷,累積服務逾700家企業,累計獲投高達約15.96億元,並於2025年8月完成6.03億元的 C+輪募資,展現臺灣資安產業在應用與雲端兩大領域深度專精的現況。
5.網路安全(Network Security)、通訊安全(Communication Security)—順應國際趨勢,網路安全與通訊安全界線不再清晰!
隨著疫情推動遠距辦公常態化,以及企業逐漸加速轉向GCP、AWS等多雲架構,網路邊界已從過去集中於總部機房,演變為極度分散的連線場景。為因應此趨勢,Gartner將過去各自獨立發展的網路安全(Network Security)與通訊安全(Communication Security)等領域概念整合,提出將零信任網路存取(Zero Trust Network Access, ZTNA)、軟體定義廣域網路(Software-Defined Wide Area Network, SD-WAN) 與防火牆即服務(Firewall as a Service, FWaaS)等過去各自獨立的防護技術整合成「安全存取服務邊緣」(Secure Access Service Edge, SASE)一站式平台架構。
除受雲端化的趨勢影響外,國際政策亦扮演關鍵推力,美國拜登政府於 2021年簽署的第14028號行政命令,促使政府單位與相關企業開始朝向零信任架構轉型,帶動傳統虛擬私人網路(Virtual Private Network, VPN)轉向零信任網路存取(ZTNA),並促使安全存取服務邊緣(SASE)成為關鍵技術發展方向之一。此趨勢同樣體現於臺灣早期資金市場,2015-2025年網路安全與通訊安全的募資件數共計71件,募資金額達約1.72億美元。其中,安全存取服務邊緣(SASE)相關領域獲投占比大致穩定維持在13%至20%,若從細部結構上觀察,則呈現出網路安全主導、通訊安全邊緣化特徵。導致此現象主要與產業特色與市場結構有關。
臺灣企業受硬體產業文化影響,在採購資安產品時,對有實體設備、有加值服務的方案,接受度顯著高於純軟體訂閱。隨著SASE架構成為主流,通訊安全已難以自網路安全中獨立分割,原以網路安全為主力的廠商在推動防火牆雲端化 (FWaaS) 之際,順勢整併零信任網路存取(ZTNA)與軟體定義廣域網路(SD-WAN)等功能,形成以次世代防火牆(Next-Generation Firewall, NGFW) 為核心,朝向逐步整併通訊安全市場的發展路徑。
其中,睿科網路科技(A10 Networks 台灣)即為此一技術融合趨勢的國際化代表。睿科網路早期以超高規格的伺服器負載平衡與應用程式交付(Application Delivery)聞名,隨著企業連線邊界因多雲化而極度分散,該公司積極將通訊傳輸安全、DDoS 流量防護、雲端 Web 應用程式與 API 保護(WAAP)深度整合,並推出「融合防火牆(Converged Firewall)」與集中管理分析平台。
睿科網路不僅協助企業與電信服務提供者在業務轉型的過程中落實本地與雲端混合架構的無縫遷移,更在向 5G 與雲端原生架構過渡的過程中,確保了多代網路(Multi-generational Networks)與邊界連線的整體安全。這與前述通訊安全、網絡安全漸趨模糊並走向一體化平台的 SASE 演進路徑完全吻合。
次世代防火牆(NGFW)之所以能成為安全存取服務邊緣(SASE)關鍵基礎,關鍵在於其結合深度學習與AI模型,已具備即時分析流量並辨識威脅的能力,AI正從攻防兩端重塑資安架構,在攻擊端,駭客運用AI使攻擊手段更自動化與高複雜度,傳統依賴特徵碼與人工靜態規則的防火牆已難以防禦;
在防禦端,以睿科網路為例,其新一代安全防護體系全面導入了互聯智慧(Polled Intelligence)、自動化與機器學習技術,並與 DevOps/SecOps 工作流工具高度整合,以極簡化 IT 運營並提升自動威脅偵測的精準度,另一方面透過加密流量分析(Encrypted Traffic Analytics, ETA),透過機器學習分析封包特徵與行為模式,在不解密的前提下直接識別隱藏於加密流量中的惡意行為,未來在零信任政策與雲端轉型的雙重推動下,市場將持續朝向AI驅動、次世代防火牆(NGFW)、零信任與通訊網路安全一體化的方向深化發展。
6.數位鑑識與事件應變 ( Digital Forensics and Incident Response, DFIR ) — AI自動化應變與威脅獵捕,打造高韌性事故防禦體系
面對勒索軟體攻擊產業化、供應鏈入侵及進階持續性威脅日益頻繁,傳統人工排查與事後補救的應變模式已難以抵擋瞬間發生的網路攻擊。數位鑑識與事件應變(DFIR)產業正迎來以「AI自動化」與「主動式威脅獵捕(Threat Hunting)」為核心的重大轉型。現代數位鑑識與事件應變(DFIR)系統強調能在資安事件發生的第一時間自動化收集端點與網路軌跡證據、建立根因鏈導圖,並即時啟動自動化聯防阻斷,藉此大幅縮短平均檢測時間與平均回應時間,提升企業整體資安韌性。
過去傳統資安監控中心(SOC)維運高度依賴人工審視資安日誌(Security Log)與規則比對,面對海量數據容易遭遇「告警疲勞」與回應延遲。儘管國際資安巨頭近年亦積極將AI技術整合至既有平台中,資安新創仍以AI原生架構出發,透過圖形化關聯分析與AI代理人(AI Agent),打造出部署輕量、反應極快且能顯著降低企業成本的防禦方案成功在資本市場與客戶端展現強勁的破局實力。
2015-2025年臺灣早期資金市場在數位鑑識與事件應變(DFIR)募資件數共計49件,募資金額達約1.44億美元。其中,在AI驅動的自動化事故調查與根本原因分析(Root Cause Analysis, RCA)領域,具備處理大數據之AI演算法與自動化事件應變能力的廠商獲得資本市場極高青睞。
例如成立於2017年的奧義賽博科技,作為我國AI資安事件應變與自動化威脅獵捕的指標企業,透過自主研發的AI引擎進行即時鑑識與根本原因分析,公司在2025年展現強勁的資本吸引力,先後獲得Pre-C輪、C輪投資,共計獲2.01億元投資,投資人包含中華開發、潤富資本、華威國際投資、北科之星創投等;成立於2018年的思偉達創新,則聚焦於應用層資安治理與數位軌跡可信度驗證,提供自動化威脅分析與事件應變方案,於2025年完成A輪1.05億元增資,獲得迅得機械與聯策科技投資。
此外,針對網路流量監控、端點軌跡紀錄與合規審計等基礎鑑識需求,業界對全方位網路與端點事件應變體系的需求亦持續攀升。成立於2018年的極風雲創專注於網路安全治理與數位鑑識分析,於2025年獲科培資本6,000萬元A輪現金增資;深耕網路軌跡鑑識與端點威脅偵測的聯達資訊,於2025年完成B輪募資9,079萬元,由寧宇投資參與投資;成立於2010年的日辰資訊則專注於雲端與端點資安事件應變與威脅獵捕,於2025年獲數海科技、大同世界科技、晶亮投資與星擊投資等戰略投資人A輪8,800萬元增資。
7.資安治理、風險及法規遵循 ( Governance, Risk, and Compliance, GRC ) — 跨越技術迷思,降低獲客成本是突圍關鍵
在臺灣,企業落實GRC時主要仰賴兩大途徑:一是透過四大會計師事務所與資安顧問建立內控與法規遵循制度;二是透過中華電信資安分公司、趨勢科技與精誠資訊…等在地資安服務商與系統整合商,將資安治理與風險管理落地於技術防禦。
隨著2005年起 ISO 27001與NIST CSF等國際標準相繼確立,企業有了建構資訊安全管理系統(ISMS)的明確架構。隨後各國政府於2017至2018年間將標準納入法規監管,驅動企業從「被動應付審計」轉向「資安治理、風險及法規遵循(GRC)」,並帶動市場對合規管理與自動化工具的強勁需求,進而催生了早期資金市場資安治理、風險及法規遵循(GRC)募資潮,2017-2025年臺灣早期資金市場資安治理、風險及法規遵循(GRC)募資件數共計52件,募資金額達約70.12億元。
備受矚目的個案之一為奧義賽博科技,其於2025年3月獲中華資安6,500萬元Pre-C輪投資;4月再獲祺富資本領投,並結合華威國際集團及五檔校友創投基金共同參與,完成1.36億元的C輪募資,並於2026年2月正式掛牌臺灣證券交易所創新板,且憑藉其產品研發能力,已成功推出涵蓋AI自動化偵測、端點安全防護及威脅曝險管理的產品XCockpit,雙方可透過「AI產品」賦能「專業服務團隊」提升中華資安託管服務的自動化效益與精準度,也讓奧義賽博科技的自研產品獲得穩定的通路與服務支持。
就奧義賽博科技的案例來看,新創要在臺灣資安治理、風險及法規遵循(GRC)市場成功切入,關鍵往往不在於單純技術面的強大,如何在繁瑣的ISO 27001、SOC 2或資安法規審查下快速取得認證、產出安全評估報告,同時與大廠通路進行策略合作,以「AI資安產品」結合「專業服務團隊」的共生模式,方能有效降低獲客成本並取得企業信任。
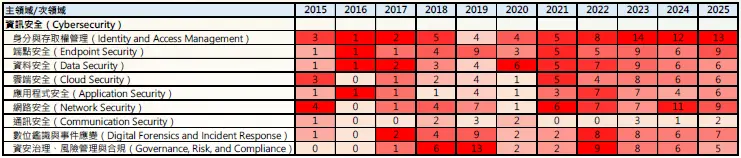
圖11 次領域熱力圖-資訊安全(交易事件)
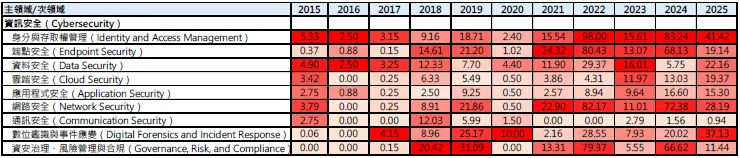
圖12 次領域熱力圖-資訊安全(獲投金額-百萬美元)
四、投資者樣貌
在投資我國安控產業的各類投資人中,C/CVC是臺灣安控領域最活躍的投資族群,其交易事件達134件(占比66.0%),顯示臺灣安控產業具備強大的產業鏈帶動與策略投資特性。而在金額方面,雖然C/CVC的交易件數最多,但平均交易金額最高的是海外投資人(平均達1,174萬美元),顯示海外資金一旦進入臺灣市場,多傾向於投資具備全球擴張規模的高價值案件。VC則位居交易量第二(72件),其平均交易金額(829萬美元)亦顯著高於國內企業投資,反映出VC在支持中後期規模化企業中的關鍵角色。
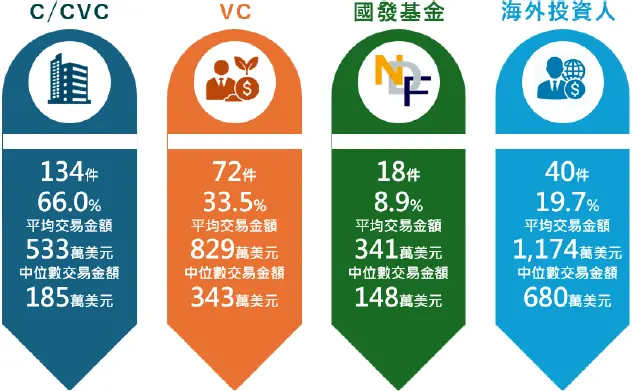
圖13 投資人類型的投資概覽
(ㄧ) C/CVC歷年投資變化
C/CVC 是臺灣安控市場最活躍的類型,其交易件數佔整體 66.0%,透過投資補足企業在數位轉型與工控安全中的技術拼圖。2022 年後,C/CVC 展現出多家大型集團聯手投資單一龍頭案件的特徵,旨在強化整體供應鏈韌性並整合零信任架構。代表性投資機構包括:趨勢科技、聯發科、和碩、群創、大亞集團、開發金集團、新光保全、遠東集團等。
(二) VC歷年投資變化
早期 VC較多關注實體安全影像分析新創。近年資金高度流向具備自動化威脅偵測能力的 AI原生資安平台。這類平台能有效降低企業的總體擁有成本,因此獲得VC的青睞。代表性投資機構,包括:之初創投、中華開發資本以及阿里巴巴創業者基金等。
(三) 國發基金歷年投資變化
根據FINDIT所蒐集的獲投資料,國發基金所參與的投資案件大多屬A輪前募資,其中專案投資(其中加強投資中小企業實施方案、加強投資策略性服務業分別約占專案投資57%、43%)與天使投資約各占50%,顯示其「早期技術扶植」的定位。2015至2016年聚焦於身分與存取管理(IAM)、安控軟體等領域;2017至2022年則擴大至網路安全、應用程式安全、端點安全等領域;2023至2025年則往資料安全與數位鑑識與事件應變(DFIR)等領域投資。
(四) 海外投資人歷年投資變化
海外投資人偏好技術壁壘高的企業。2015至2017年投資較多集中在實體安全的影像監控與 安控軟體;2018至2023年,除了延續影像監控的實體安全投資以外,也開始陸續挹注網路安全、端點安全等資安領域;近期則顯著因應產業趨勢轉向數位身分治理、後量子加密及安防機器人等領域。代表性投資機構:包括香港商集富亞洲投資有限公司及500 Global等。
綜合上述,臺灣安控市場呈現「企業主導件數、海外資金主導金額、創投推動成長、國發基金護航早期」的結構,這種多元投資人的結構有助於新創從研發到全球擴張的各個階段皆能獲得適當的資本支持。
五、結論與趨勢展望
綜觀全球安控產業發展,實體安全與資訊安全正同樣由單一產品的被動防護,轉向AI驅動、雲端化、平台整合及訂閱制服務的發展模式。在實體安全方面,近幾年的全球獲投趨勢大致呈現溫和成長的趨勢,成熟期企業較能獲得大筆資金挹注與國際大廠併購的機會。
國際大廠主要透過併購與策略性投資,強化影像、門禁、警報及通訊等實體安全相關產品的軟硬體整合程度,積極布局AI辨識、雲端與邊緣運算、通訊等相關監控技術的應用,並提供影像監控即服務(VSaaS)、智慧建築管理系統等一站式平台式解決方案;
而在資訊安全方面,則為因應雲端、遠距辦公、AI及非人類身分成長趨勢,使傳統以網路邊界為核心的防護架構逐漸轉向零信任、身分治理、自動化偵測及平台化整合,國際大廠積極採取平台化與大規模併購策略以鞏固其市場地位,例如將身分治理、特權存取、威脅偵測等IAM功能納入單一平台;雲端安全與應用程式安全等整合為雲端原生應用程式保護平台(CNAPP);抑或是將網路安全與通訊安全等整併為安全存取服務邊緣(SASE)平台等訂閱制服務。
不過,全球資安整體獲投案件仍呈現衰退趨勢,僅投資金額維持一定水準,且大多集中於具備AI能力的早期企業。相較之下,臺灣安控產業並未完全沿著國際大廠「橫向整合、平台化」的路徑發展,而是呈現既有硬體製造優勢與特定技術、深化應用場景的發展態勢。國內實體安全廠商主要憑藉硬體、邊緣AI、通訊技術及製造能力的整合,在地緣政治帶動供應鏈重塑的背景下,於國際市場具備一定的競爭力。
惟大多集中在深耕此領域已久的隱形冠軍或背靠集團資源挹注的企業,且在影像監控即服務(VSaaS)方面,則因亞洲的物價與工資相對歐美等地較為低廉,使相關業務在亞洲難以達成如歐美地區的推廣成效,故新創企業若未具有獨特技術的護城河,欲切入此領域將面臨挑戰,同時也反映在我國實體安全早期資金獲投上,趨勢大致與國際相同,均呈現溫和成長,並同樣集中在後期較為成熟的企業;在資訊安全方面,除有接軌國際趨勢將網路安全與通訊安全整併為安全存取服務邊緣(SASE)平台外,則較少出現如海外大型業者透過大規模併購,並整合成一站式平台的模式,主要深耕於身分與存取權管理(IAM)、端點安全、資料安全、雲端安全、應用程式安全及數位鑑識與事件應變(DFIR)等個別領域,並透過與硬體廠商、系統整合商、雲端服務商及資安服務業者結盟,降低市場進入門檻與成本,並擴張其業務規模。
因此,臺灣安控產業的競爭模式與國際大廠略有不同,主要是善用我國ICT產業優勢,透過戰略布局與AI技術深耕個別領域的利基市場。而在我國資安早期資金獲投上,相較國外則大致呈現成長趨勢,近年則略為趨緩。臺灣安控產業的投資結構呈現多元化,其中C/CVC(企業/企業創投)以66%的交易件數居冠,顯示其在產業鏈帶動與策略投資上的活躍。海外投資人雖然交易件數較少,但平均交易金額最高,偏好具全球擴張潛力的高價值案件。創投VC位居交易量第二,平均交易金額顯著,專注於支持中後期規模化企業,近年更傾向投資AI原生、技術領先的資安平台。
國發基金則扮演穩定的早期政策扶植者,持續支持具核心技術的早期新創。這種多元投資人結構為臺灣安控企業從研發到全球擴張的各階段提供了關鍵的資本支持。
整體而言,安控產業的核心已由「單一產品功能」轉向「AI能力、軟硬體整合、平台化服務、生態系合作及國際市場拓展」。國際大廠透過併購與平台整合建立規模優勢,臺灣廠商則仍以ICT及特定應用場景為主要基礎,從自身供應鏈優勢出發,發展獨特技術的利基市場。實體安全方面,臺灣從影像監控為主的發展領域,擴大衍生至安防機器人等未來重要的應用;資訊安全方面,則是在端點安全、資料安全及數位鑑識與事件應變(DFIR)已具有一定程度的產業基礎,鑒於國際市場在身分與存取權管理(IAM)、雲端原生應用程式保護平台(CNAPP)等領域的整合趨勢,未來臺灣業者若能進一步透過策略投資、產業聯盟及國際通路擴大市場規模與資源整合,將有機會由單一產品供應商轉型為具備整體解決方案能力的安控服務提供者。
然而,雖然「平台化」為近年安控領域的重要發展趨勢,使單一安控產品或解決方案逐漸式微,但隨著新形態的威脅與攻擊途徑不斷推陳出新,需要防護的面向無可避免地持續擴大,大廠尚難以在短時間內全面因應。因此,新創企業若能藉由其創新能力與營運彈性,迅速運用嶄新技術推出相關解決方案的產品,即使非如國際大廠將多項產品納入單一平台提供服務,仍可獲得市場青睞。
參考資料
- Ace Computers. (2026). Zero Trust Architecture and Hardware-Level Security: What Federal IT Buyers Need to Know. https://reurl.cc/AXd11j
- Bessemer Venture Partners. Five top cybersecurity trends our investors are tracking. https://reurl.cc/Ym8Zpa
- Cloudflare。什麼是 DDoS 攻擊?。https://reurl.cc/aE10mZ
- Fortinet。什麼是數位鑑識與回應(DFIR)? 數位鑑識與事件應變的運作機制。https://reurl.cc/4YQ5e2
- Fortune Business Insights. (2026). Security Robots Market Size, Share & Industry Analysis, By Type (Unmanned Aerial Vehicle, Unmanned Ground Vehicle, and Unmanned Marine Vehicle), By Application (Surveillance & Monitoring, Intrusion Detection, Explosive Detection & Disposal, Fire & Hazard Detection, Transportation, and Others), By End User (Defense & Military, Commercial & Residential Security, Industrial Security, and Others), and Regional Forecast, 2026-2034.https://reurl.cc/lnvk4q
- Gartner. (2026). Gartner Identifies the Top Cybersecurity Trends for 2026. https://reurl.cc/dO7r58
- Grand View Research. (2026). Physical Security Market (2026 - 2033). https://reurl.cc/Ym87Qa
- IBM Security. (2026). Cost of a Data Breach Report 2026. https://reurl.cc/90VoAd
- IFOVEA. (2026). VSaaS Platform: The Complete Guide to Video Surveillance as a Service in 2026. https://reurl.cc/be74Lr
- MarketsandMarkets. (2025). Physical Security Market. https://reurl.cc/27W4on
- Microsoft。雲端安全性是什麼?。https://reurl.cc/XxLDY7
- NIST. (2025). Shaping the 6G Era. https://reurl.cc/dO7rV8
- NIST. (2025). The Fundamentals of 6G: AI, Security, and Open RAN. https://reurl.cc/WzD4Ee
- NIST. (2026). What Is Post-Quantum Cryptography?. https://reurl.cc/WzD4Le
- Okta. (2025). What is identity security fabric?. https://reurl.cc/QN4nQ5
- Orchid. (2026). Identity Fabric: 2026 Guide for Security Leaders. https://reurl.cc/k9lNAG
- Palo Alto Networks(2026)。全球事件回應報告2026。https://reurl.cc/XxLXDE
- Palo Alto Networks。什麼是 SOAR?。https://reurl.cc/LeNjK7
- PitchBook. (2026). Cybersecurity VC holds at $5 billion as AI-native startups capture mega-rounds in Q1 2026. https://reurl.cc/Z8Xnba
- PitchBook. (2026). Cybersecurity’s AI startups are getting outsized attention—and VC dollars. https://reurl.cc/LeN1M4
- Riley, D. (2026). Verkada takes Nvidia investment to expand its physical AI platform. SiliconANGLE. https://reurl.cc/WzD7OL
- SailPoint。網路安全威脅指南。https://reurl.cc/om0zNQ
- Splunk. (2024). What Is DFIR? Digital Forensics & Incident Response. https://reurl.cc/aE10YD
- Standardful。NIS2 指令。https://reurl.cc/mzlddW
- Tracxn. (2026). Physical Security Services Sector. https://reurl.cc/QN4pjZ
- 工商時報(2025)。尚承科技發表Omni-Access 高安全存取架構。https://reurl.cc/XxLqG7
- 全球安防科技網(2025)。2025安防市場關鍵洞察(1):影像監控朝AIoT解決方案發展,AI、雲端勢頭強勁。https://reurl.cc/qak6KN
- 全球安防科技網(2026)。安防技術發展3大關鍵字:AI、雲端、資安。https://reurl.cc/gNZkVp
- 安睿資安(2026)。從防火牆到AI原生安全 資安20年巨變。https://reurl.cc/7YR961
- 昇銳智慧科技(2023)。監控系統的智慧化潮流來臨。https://reurl.cc/aE10OG
- 科技新報(2025)。機器狗能巡邏認人,受美國青睞當「警犬」!盧超群大秀AI實力:鈺創不只是硬體公司。https://reurl.cc/mzl6A1
- 國際績優夥伴交流平台(2025)。智慧守護再進化:2025年值得關注的監視攝影機新技術展望。https://reurl.cc/mzl6VG
- 創業小聚(2022)。【拆解招股書】繼Gogoro之後登陸那斯達克,海軍上校帶領的大猩猩科技有什麼亮點?。https://meet.bnext.com.tw/articles/view/49404
- 程粒科技(2025)。【程粒科技】還在用阿公級的監視器?CCTV類比vs. IP網路攝影機終極對決!畫質、價格、安裝一次看懂。https://reurl.cc/27bYpv
- 經濟日報(2025)。智飛科技領航無人機產業 航太展展現國防工業關鍵力量。https://reurl.cc/MWR1gp
- 資安人(2026)。DORA將憑證管理拉上法規層級,金融業面臨更嚴格的身分與存取要求。https://reurl.cc/eQX5xj
- 遠傳科技專欄。企業為何上雲,上雲戰略的4大關鍵點。https://reurl.cc/8Yq4ZX
- 趨勢科技(2025)。什麼是 GRC (治理、風險與法規遵循)?。https://reurl.cc/yWk198
- The Straits Times. (2019). Home-grown security firm Oneberry raises $30 million in funding.
- ABC Security Access Systems. (2019). Access Control and Security Trends to Watch for in 2019. https://reurl.cc/zOYm77
- SourceSecurity. GDPR, hybrid storage and AI: key physical security trends for 2019. https://reurl.cc/lnD34