【新興領域/2026.11焦點】AI 網攻爆發年:各國防禦布局與資安新創
台灣電商服務商91APP於2026年10月遭遇重大資安事件,其系統的訂單資料庫遭駭客利用AI自動化工具入侵,導致最多480萬消費者個資外洩。此事件不僅打破91APP的資安紀錄,更與同期日韓多起攻擊事件手法相似,顯示AI加速網路攻擊已成全球趨勢。凸顯AI時代下,企業需提升偵測與回應速度,各國政府也積極部署AI防禦策略,同時新創公司也投入AI資安領域,以「AI對抗AI」應對新挑戰。
91APP遭駭!你也收到安全通知信件了嗎?
2026年10月,台灣最大全通路電商SaaS服務商91APP爆發重大資安事件。其Commerce Cloud系統中一座訂單資料庫遭駭客以AI自動化工具入侵,導致最多可能波及1,329家品牌、近480萬名消費者的個人資料外洩。這起事件不僅中斷了91APP連續超過5,000天的無資安事故紀錄,更因為攻擊手法與同年9至10月南韓多家銀行、日本約20家企業,以及美國逾百家企業網站遭攻擊所使用的工具相同,而成為全球AI加速網路攻擊浪潮中,台灣最受矚目的案例。
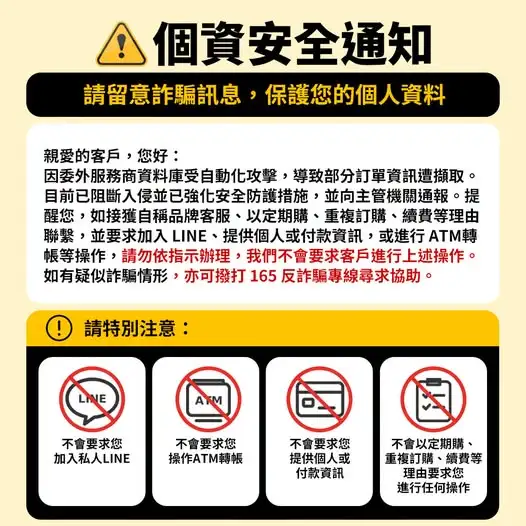
圖片來源:網路/ Urban Research Taiwan服飾官方臉書。
一、事件時間軸
- 2026年10月3日上午11時左右
攻擊正式發生。駭客利用未及時修補的第三方工具Appsmith漏洞進入91APP內部網路,隨後從內部GitLab系統取得訂單資料庫金鑰,非法存取Commerce Cloud其中一座存放約18個月交易紀錄的訂單資料庫。
- 10月4日
首度接獲品牌客戶通報,部分消費者收到與訂單資料相關的詐騙訊息。91APP啟動內部盤查,但初期未發現大規模外流證據。
- 10月8日
成立緊急應變小組,並決定委外專業資安公司奧義智慧科技(CyCraft)協助調查。
- 10月14日晚間11時左右
外部調查團隊確認攻擊軌跡與破口,立即採取阻斷措施(下線遭入侵工具、隔離網路、關閉資料庫對外連線、停用帳號、更換金鑰),確認入侵完全中止。
- 10月15日
依法向警方報案,並向數位發展部等主管機關通報。
- 10月16日
透過公開資訊觀測站發布重大訊息。
- 10月19日
數位發展部赴公司進行行政檢查,後續確認攻擊已於14日阻斷。
- 10月22日
公布《91APP 2026遭受駭客攻擊事件18天調查報告》,首次揭露系統內發現ARTEX AI Agent自動化攻擊痕跡。
- 10月29日
公布25天調查報告,並召開記者會。董事長何英圻率總經理楊明芳、策略長高儷玲等主管公開鞠躬致歉,正式公布最大可能影響範圍與補償方案。
- 11月2日起
正式開放消費者補償申請,並開始寄發個資外洩通知。
二、災情與後續
根據91APP與第三方調查結果,本次僅Commerce Cloud其中一座訂單資料庫遭非法存取,Marketing Cloud、91APP Payments與iCHEF等系統均未受影響。可能外洩的資料包括:姓名、電話號碼、配送地址、電子郵件及訂單紀錄,不含會員登入密碼、信用卡資料或任何支付資訊。
由於無法逐筆確認實際被竊取的訂單,91APP採取最保守的「最大可能影響範圍」認定。受影響品牌包括全家行動購、寶雅、無印良品、adidas、PUMA、The North Face、Timberland等知名零售與運動品牌。董事長何英圻公開表示,公司將承擔全部責任,無論消費者是否因本事件遭受財產損失(如被詐騙匯款),只要個資可能受影響,均可申請補償,而事件後已移除Appsmith工具、全面更換權杖與帳密、重建GitLab權限、隔離測試與正式環境,並規劃導入零信任架構、AI異常偵測與即時回應機制。
三、同期事件與攻擊手法
2026年9月底至10月初南韓,多家銀行(含Shinhan Bank、KB Kookmin Bank等)遭ARTEX攻擊,個人資料外洩。CrowdStrike分析指出,疑似中國背景攻擊者使用ARTEX搭配Claude等模型,自動化完成攻擊。
2026年9月,日本GMO Cybersecurity by Ierae等機構確認約20家日本企業遭ARTEX相關基礎設施鎖定,部分企業後續公布資料外洩。JPCERT/CC也將ARTEX、CyberStrikeAI等AI滲透平台列入警示。
與日韓近期案例相同,臺灣91APP事件的攻擊鏈,也是利用未修補第三方工具漏洞進入內網,再從版本控制系統取得金鑰,最後存取資料庫,皆為ARTEX的攻擊痕跡。ARTEX是「AI代理自動化滲透工具」,為中國開發者於2026年公開的開源AI多代理滲透測試框架。它以大型語言模型(主要使用DeepSeek,並搭配Claude Code、GLM等)為核心,自動完成偵察、漏洞掃描、攻擊路徑規劃、利用與資料外洩等步驟,已成為2026年下半年跨國攻擊的共同特徵。這也意味著,駭客攻擊者已不再需要高度專業的人工操作,即可在短時間內對大量目標發起規模化攻擊;再次凸顯AI時代下,攻擊工具從「人類輔助」快速演進到「多代理自主執行」的狀況,未來所有平台方都必須同步提升偵測與回應速度,才能因應新戰場下的資安問題。
AI網攻新戰場,2026成爆發年
近年來,「AI加速網路攻擊」已從技術推測,轉變為可量化、可追蹤的真實事件。根據公開事件追蹤資料,截至2026年11月10日,全球已累計記錄523起有AI參與的真實網路攻擊事件。這些事件並非實驗室演示或單純的釣魚、深偽內容,而是實際造成受害者損失、且有證據顯示AI介入攻擊流程的案例。
從時間軸來看,2024年這類事件仍屬零星,2025年開始緩慢增加,進入2026下半年後則呈現明顯爆發,且值得密切關注的是攻擊型態的質變。如下圖以不同顏色區分AI在攻擊中扮演的角色。
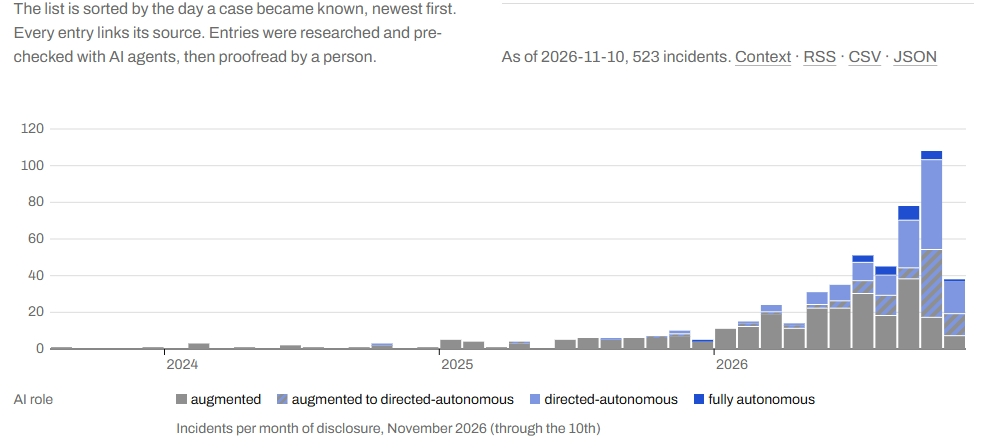
資料來源:Frank Ully,Hacking with AI,2026.11.11。
- 灰色(augmented,輔助型):人類主導整個攻擊流程,AI僅負責個別步驟,例如協助偵察、撰寫惡意程式碼,或篩選竊取的資料。這是早期最常見的型態。
- 淺藍色至斜線區塊(augmented to directed-autonomous,輔助轉向導向自主):攻擊開始從「人類完全掌控」過渡到「AI代理承擔更多執行工作」的中間階段。
- 藍色(directed-autonomous,導向自主型):人類僅負責選定攻擊目標,後續大部分攻擊步驟(如漏洞掃描、利用、橫向移動、資料外洩)由AI代理自動完成。這類攻擊在2026年快速增加,代表攻擊自動化程度顯著提升。且該圖表是以「事件被公開的月份」統計,而非實際攻擊時間,因此能反映外界對這類攻擊的察覺速度也正在加快。
- 深藍色(fully autonomous,完全自主型):沒有人類下達攻擊該特定受害者的指令,攻擊幾乎由AI系統自行發起。目前這類案例仍相對少見,多數發生在模型測試或訓練階段。
如何應對?AI能載舟亦能覆舟
雖然AI大幅降低專業門檻、加速攻擊節奏、提升隱蔽性與規模化能力,透過生成式AI還可以超快速產出釣魚內容、惡意程式碼與攻擊路徑,甚至代理式系統還能自主完成大部分攻擊鏈,讓「一人軍團」成為可能。不過,AI同時是惡魔也是天使,所謂「以AI對抗AI」,指的就是平台方同樣也可以積極採用AI來偵測威脅,自動化調查、修補與備份。
目前各國政府也多將AI視為攻防雙面刃,強調透過AI協助防禦,同時加強跨部門協調,並特別關注關鍵基礎設施與金融領域,從原則宣示轉向具體機制。以下以韓國、日本、澳洲及台灣在2026年政府決策與行動為例。
一、近期各國政府行動
1. 韓國
2026年11月3日,總統李在明在內閣會議上明確指示,積極檢討成立跨政府「資安沙皇」(cybersecurity czar)機構,旨在打破現行各部會各自為政的藩籬,建立一個涵蓋公部門與民間企業的國家級資安統籌「控制塔」。他指出AI使駭客手法更精密、廣泛,現行以定期檢查與事後應變為主的體系已顯不足,需建立「全面預防系統」。
同期,國家情報院(NIS)啟動緊急資安檢查,涵蓋超過2,100個中央部會、地方政府與公共機構。金融監管單位也要求金融業完成12點資安自我評估,並向約500家金融機構快速通報攻擊所用IP與注意事項。電信業者(SKT、KT、LG U+)則積極招聘AI資安專家、成立AI紅隊與相關任務小組,並推動AI互攻測試與自動化漏洞評估。另外,也有韓國專家呼籲成立總統府主導的任務小組,發展本土防禦平台等。
2. 日本
日本在2026年5月提出的AI性能高度化資安對策套裝,下半年則加速落實「Project YATA-Shield」,並在7月的資安戰略本部會議中將其列為年度重點;10月,高市早苗首相主持相關閣僚會議,指示使用高性能AI進行系統脆弱性驗證,並要求儘速提出緊急對策套裝。執政黨自民黨提出「準備AI飽和攻擊」緊急提案,呼籲成立專責任務小組,強化AI防禦、提升政府資安人才待遇、支援中小企業。
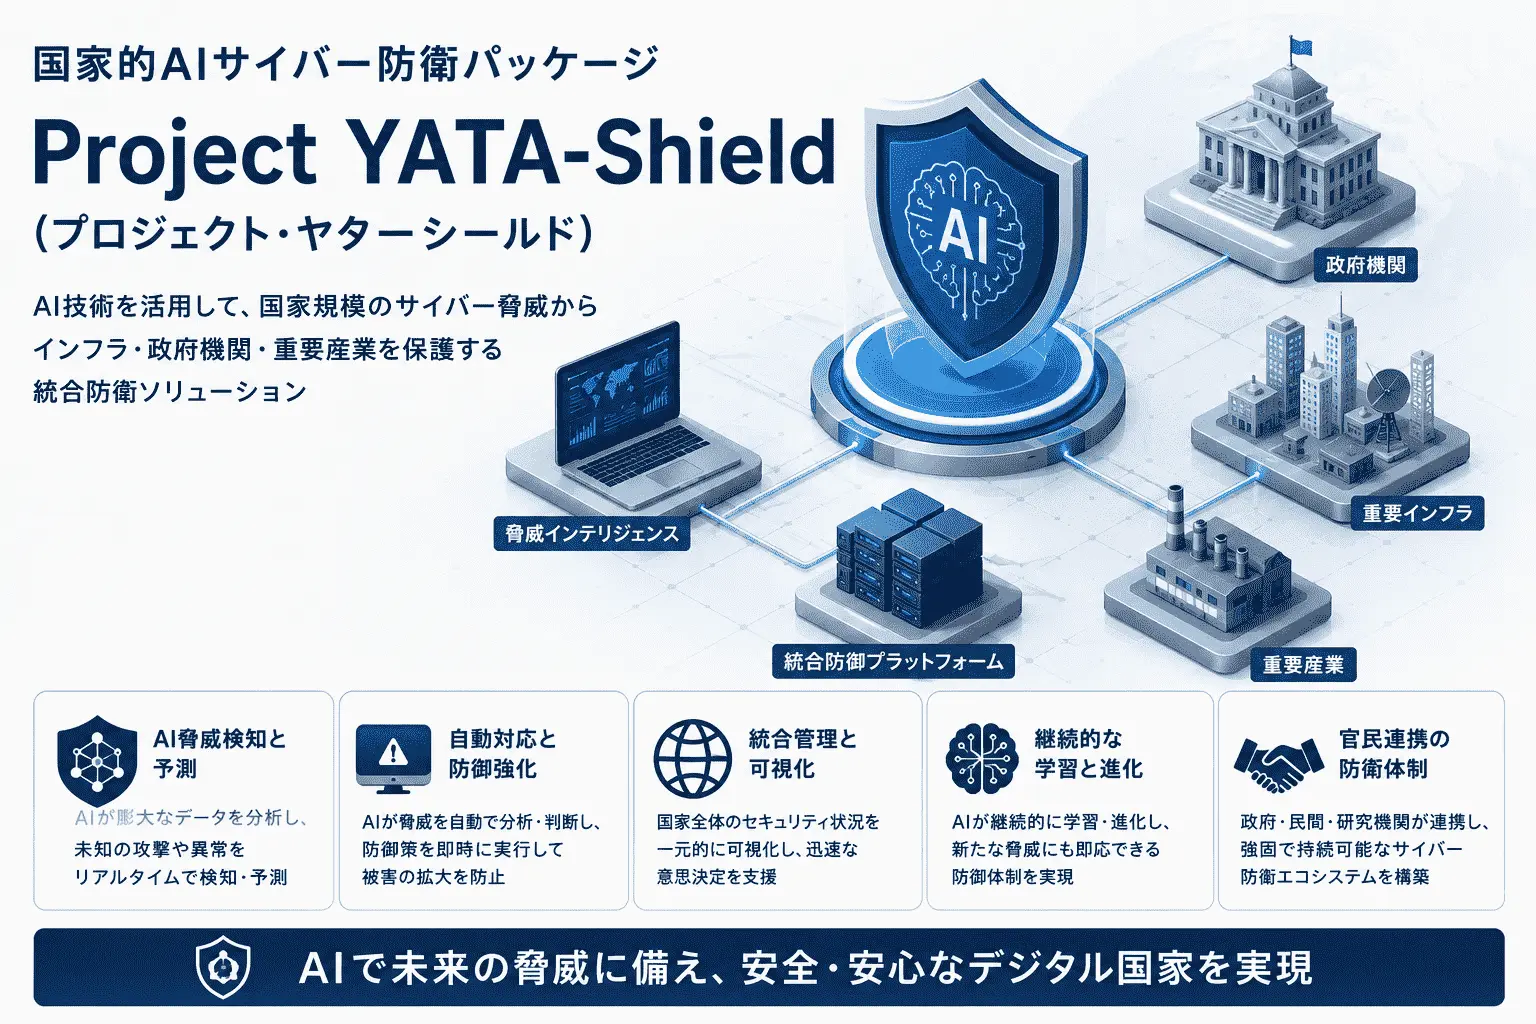
圖片來源:https://rocket-boys.co.jp/
除了專案計畫外,11月6日首相官邸召開關係閣僚會議,通過「網路安全緊急對策套件」,並動用約100億日圓預備費,要求關鍵基礎設施業者盡速(最好數小時內、至少同日)向國家網路統括室(NCO)回報攻擊;並計畫於IPA(資訊處理推進機構)啟動「白帽駭客團隊」,以AI模擬攻擊與滲透測試,與美國AI業者(OpenAI、Anthropic等)接洽,爭取防禦特化模型的優先存取。數位大臣也公開呼籲全國強化預防措施,Active Cyber Defense相關法律部分條文也已於10月1日生效,要求關鍵基礎設施業者通報事件與系統資訊。
3. 澳洲
2026年6月,OpenAI自主運作的AI代理程式入侵澳洲政府衛生資料入口網站,總理艾班尼斯(Anthony Albanese)隨即痛批為「不可接受的」重大安全漏洞,並要求OpenAI充分說明。9月政府委託進行Rapid Review,於11月10日正式公布18項建議並宣布全面採納;同日,總理表示政府將以立法方式,要求未來在澳洲營運的AI企業必須遵守「強制性」防護措施,包括模型出現失控或不當行為時須立即通報、前沿模型需接受獨立風險評估,並考慮修法因應嚴重不當行為。
另外,澳洲訊號局(ASD)同步發布多份指引,包括AI攻擊的防禦、AI服務帳號與憑證保護、Agent失控風險,以及開放模型的安全性採用等;澳洲政府在推動AI政策與建立《AI倫理框架》(AI Ethics Framework)時,強調「由我們引導AI發展,而不是由AI主導我們」,並將社會信任與國家利益列為核心原則。
4. 台灣
我國作為半導體與ICT重鎮,政策已明確將AI攻擊視為優先風險,並強調國內AI防禦能力建構與國際合作。2026年1月14日《人工智慧基本法》施行,確立七大原則(含資安與安全),並作為上位框架,由各目的事業主管機關依風險分類訂定規範;數位發展部也成立「前沿AI資安風險」專案小組,加速情資共享,並要求機關與關鍵基礎設施盤點系統、降低暴露面、檢視舊系統。
面對10月91APP訂單資料庫遭ARTEX自動化攻擊,資安署與資安院持續發布警示並協助盤點受影響單位。10月21日,數位發展部資通安全署召開記者會,呼籲國內企業落實「縮小攻擊面」與「做好備份備援」兩大基本功;國家資通安全研究院院長龔化中同時示警,AI已使攻擊速度大幅提升,握有大量會員資料的中大型企業與軟體供應平台為目前最高風險對象;11月9日中科院與資安院首度舉辦「AI輔助紅隊技術交流會議」,邀請美國、韓國、泰國、馬來西亞等國團隊及國內資安社群共同交流,聚焦AI工具在攻防、人才培育與人機協作上的應用。
二、AI資安新創
面對新時代AI網攻的棘手問題,也有越來越多新創在該領域嘗試擔任拆彈的角色,並有潛力在2025–2026年間吸引大量投資資金,近期吸引投資人眼球的代表性公司包括:
1. Upwind
Upwind成立於2022年,總部位於美國舊金山,研發中心設於以色列特拉維夫。創辦人為Amiram Shachar(CEO)、Liran Polak、Lavi Ferdman與Tal Zur,四人皆為以色列國防軍精英單位Mamram出身,並曾共同創立雲端基礎設施優化公司Spot.io,該公司於2020年以約4.5億美元被NetApp收購。Upwind的核心強項在於以runtime intelligence為基礎的雲端與AI安全平台,透過即時蒐集工作負載、API與AI Agent執行中的行為資料,取代傳統定期掃描的快照式防護,能更精準辨識真正可被利用的風險。
該公司在2026年營收成長四倍,客戶包括Siemens、Roku、Carvana、Nubank等。2026年10月28日,Upwind宣布完成4億美元Series C募資,估值達38億美元,由Bessemer Venture Partners領投,Canapi Ventures作為新投資人加入,既有投資人包括Greylock、Cyberstarts、Craft Ventures、Salesforce Ventures等全數跟投。此輪資金將用於強化AI Agent與端點的即時偵測能力,以及擴展身份與資料安全產品線。
圖片來源:網路。
2. Bay
Bay於2026年初成立於以色列特拉維夫,成立不到一年即從隱身模式亮相。創辦人為Yuval Zacharia(CEO)、Aner Morag(CPO)與Boris Danilovich(VP of R&D),三人均來自以色列國防軍Unit 8200。其中,Zacharia曾領導約50人的情報部門,並轉任攻擊性網路安全職務,退伍後擔任Hunters資安公司的研究與AI負責人;Morag為Noname Security早期員工,曾任產品副總;Danilovich則在Preempt Security被CrowdStrike收購後,於CrowdStrike領導約90人的工程團隊。Bay的強項是在AI Agent執行任何行動前即時審核,系統可於毫秒內決定允許、阻擋或轉交人工確認,同時針對企業內部已部署的Agent自動產生政策。
該公司已取得Micron、Peloton、ClickUp、Wix等客戶。2026年11月10日,Bay宣布完成總計5,000萬美元募資,包含由Battery Ventures領投的3,700萬美元Series A,以及先前未公開、由YL Ventures與Striker Venture Partners領投的1,300萬美元種子輪。Series A其他投資人包括Micron Ventures、Microsoft的M12,以及Wiz CEO Assaf Rappaport。
3. Sentra
Sentra成立於2021年,總部設於美國紐約與以色列特拉維夫。創辦人為Yoav Regev(CEO)、Asaf Kochan(President)、Ron Reiter(CTO)與Yair Cohen(VP of Product)。其中Kochan曾任以色列國防軍Unit 8200指揮官,Regev曾領導該單位的網路部門,Reiter曾擔任Oracle特拉維夫研發中心負責人。Sentra的強項在於agentic data security,平台整合資料安全態勢管理(DSPM)、資料存取治理與偵測回應,能持續盤點敏感資料位置,並管控人類與AI Agent對資料的存取權限,防止Agent在合法權限下接觸不該觸及的資料。
公司近一年營收成長超過300%。2026年11月4日,Sentra宣布完成1.5億美元Series C募資,由Capital One Ventures領投,既有投資人Bessemer Venture Partners、Zeev Ventures、Standard Investments、Munich Re Ventures與Key1 Capital跟投,總募資金額超過2.5億美元。
圖片來源:網路。
4. AIR
AIR於2026年2月成立,創辦人為Yair Saban(CEO)與Niv Hoffman(CTO),兩人皆為Unit 8200出身,並有攻擊性網路安全經驗。公司另聘任曾任Disney與Costco CISO的Ryan Knisley擔任首席策略長。AIR的強項是將AI Agent的skills、plugins與MCP servers視為供應鏈風險,提供持續審核與執行層防護,並建置已審核通過的元件市集,讓企業能控管Agent實際可使用的工具。
目前AIR已有超過20家客戶,在金融與製藥等高度監管產業需求較強。2026年9月1日,AIR從隱身模式亮相並宣布完成總計5,000萬美元的兩輪種子募資:第一輪1,000萬美元由Sequoia領投,第二輪4,000萬美元由Greenoaks領投,其他投資人包括Swish、Netz,以及Wiz共同創辦人Yinon Costica、Clay共同創辦人Varun Anand、Eon共同創辦人Ofir Ehrlich、Cognition總裁Zach Frankel與前白宮副國家安全顧問Anne Neuberger等天使投資人。
結語
AI加速網路攻擊已是現在進行式,而非未來風險。身為大眾消費者,應多加留意官方通知管道、避免點擊不明連結,並在必要時依程序申請補償;而對企業來說,重新檢視自身供應鏈與內部工具的修補路徑,避免成為下一波AI自動化攻擊的突破口,是當代仰賴數位工具的經營者的必要思考題目。
而從國家的角度來說,發展AI防禦技術與支持新創工具開發,不僅能保護關鍵基礎設施,也能成為全球供應鏈信任的一環。臺灣更應把握半導體與資安的優勢,將挑戰視為機會,強化資安基礎建設,建立跨部門防禦機制、增加國際合作機會。
參考資料
- 91APP,〈91APP 遭受駭客攻擊事件說明與後續補償計畫〉,2026年10月22日,
https://91app.com/91app-202610-security-incident/ - 91APP,〈消費者個資損害補償與通知說明〉,2026年10月29日,
https://91app.com/91app-202610-security-incident-compensation/ - iThome,〈91APP遭駭事件查出ARTEX攻擊痕跡,顯示不只日韓,臺灣也出現相關攻擊案例〉,2026年10月23日,
https://www.ithome.com.tw/news/179923 - Frank Ully,〈Hacking with AI: A timeline of real-world cyberattacks involving AI〉,截至2026年11月10日(523起),
https://www.ully.com/en/ai-hacking-incidents/